yuj1osm's tech blog

クラウド、セキュリティ、AIなど

Zenith Live '26 Tokyo に参加して、ついでに認定資格 ZDTA (Zscaler Digital Transformation Administrator) に合格してきた

Zscalerが開催する「Zenith Live '26 Tokyo」に参加してきました。
これまでマルチクラウドセキュリティや各種セキュリティアーキテクチャの設計・検証に携わってきた筆者ですが、Zscalerの導入や運用をしていた時期もあり、個人的にも興味深いイベントです。

今回は基調講演のハイライトから会場の様子、そして会場で受験・取得してきた認定資格「ZDTA (Zscaler Digital Transformation Administrator)」の合格体験談まで、参加レポートとしてお届けします。

イベント概要

開催日時:2025年 9 月 15 日 (火) 会場:ANAインターコンチネンタルホテル東京 参加費用:無料

本イベントは、Zscalerやゼロトラストに関する最先端のトレンドを学ぶことが出来ます。
Zscalerの年次グローバルカンファレンスですが、世界各地でも開催されており、本ブログで紹介するイベントは日本開催版になります。
今年は、AI時代に求められるゼロトラスト戦略や最新技術を、日本企業の事例を交えながら紹介されていました。

基調講演:Jay Chaudhry初登壇と「AI時代のゼロトラスト」
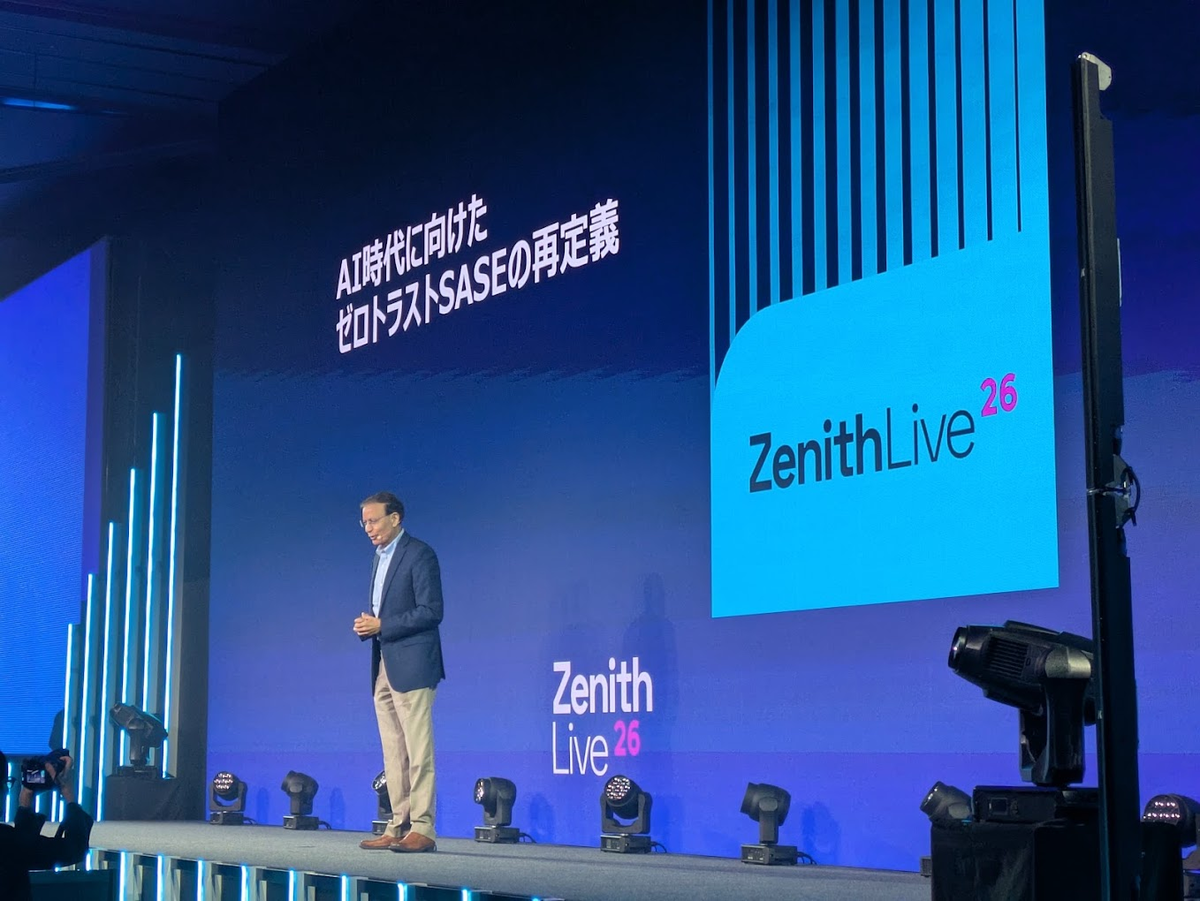
今回のZenith Liveにおける最大の目玉の一つが、ZscalerのCEO兼創業者であるJay Chaudhry氏によるZenith Live Tokyo初登壇です。
基調講演は「AI時代のゼロトラスト」について語られました。

AIは企業変革を加速させている一方で、攻撃者の手にかかれば攻撃対象領域を急速に拡大させる要因にもなります。
Jay氏の講演で印象的だったのは、攻撃のスピード感と変化に関する指摘でした。

  • ネットワークの即時スキャンと横展開

    • 従来型のネットワーク環境は、AIによって一瞬でスキャンされる
    • 一度侵入を許せば即座に横展開される
  • 弱点の変化(ユーザーからエージェントへ)

    • これまでは「人間のユーザー」が最大の弱点と言われていた
    • 自動化されたAIエージェントが自律的に動く現在、「エージェント」こそが最大の弱点になりつつある
  • 唯一の解としてのゼロトラスト

    • 境界型防御に頼るのではなく、すべてを疑い検証するゼロトラストアーキテクチャが唯一のソリューションである

また、講演の中で特に心に刺さったのが、創業者としてのブレない信念とピリッとしたジョークです。
彼が語った某社製品を購入した知人の企業に関するエピソードでは、「実際に蓋を開けてみたら8つものポリシーエンジンが乱立しており、唯一統合されていたのは請求書だけだった」という話がありました。
会場からは笑いと納得の頷きが起きていました。
製品の寄せ集めはプラットフォームではない。
創業以来、一貫してアーキテクチャの統一とゼロトラストを推進してきたZscalerのCEOだからこそ語れる、重みのあるメッセージでした。

ZscalerのAI機能と対策すべき観点

基調講演や技術セッションでは、AIエージェントがもたらす新たなリスクに対応するための具体的な機能が多数紹介されました。

  • AI Access Graph: 全てのモデル、エージェント、アイデンティティ、リソースのつながりを可視化
  • AI Gateway / Endpoint AI Security / AI SPM / AI Guard for Apps: アプリケーションやエンドポイントに至るまでの網羅的なガバナンス
  • AI Red Teaming: テキスト、音声、画像、ドキュメントなどマルチメディアを対象に、5,000以上の攻撃パターンをシミュレーションする驚異的なテスト機構

これら先進的なアプローチを踏まえ、我々セキュリティプロフェッショナルが「AIエージェント時代に対策すべきこと」として提示されたアプローチは非常に明確でした。

  • 攻撃対象領域を知る: 資産、ID、外部露出を正確に把握する
  • 精度高く優先順位をつける: コンテキスト(文脈や影響度)を理解し、危険度の高いリスクから対処する
  • 確信を持って動く: エージェントワークフローを活用し、運用の効率化と迅速な対処を実現する

AIを活用して防御を高度化しつつ、同時にAIそのものがもたらすリスクをいかに制御するかを改めて考えさせられる内容でした。

AIセキュリティプラットフォームの最前線を感じる会場

会場内のブース展示やセッションを回っていて強く感じたのは、「AIエージェント」をキーワードにした展示の多さです。
ゼロトラストの観点でAIリスクから組織をどう管理し守るか、という具体的なソリューションが並んでいました。

体験型の遊び心がある催しもありました。
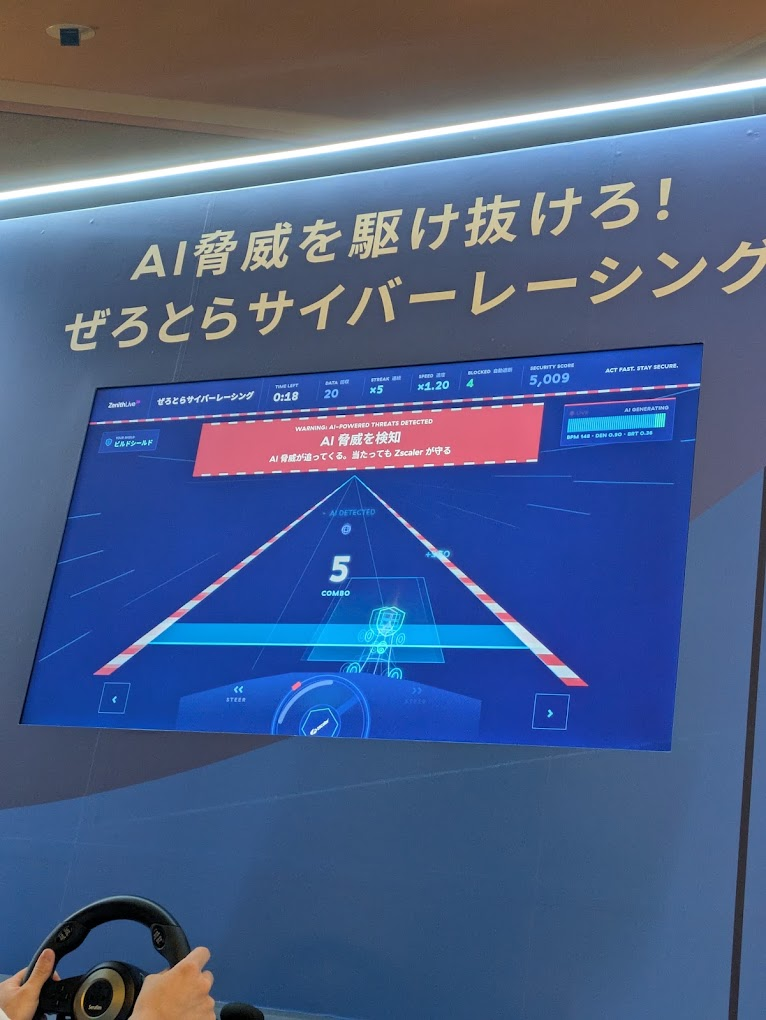
ブースを回るスタンプラリーもあり、多くのスタンプを獲得すると限定パーカーなどがもらえました。

会場限定チャンス!ZDTA (Zscaler Digital Transformation Administrator)取得

今回のイベント参加における個人的なハイライトが、会場内で実施されていたZDTA (Zscaler Digital Transformation Administrator)認定試験の受験と合格です。
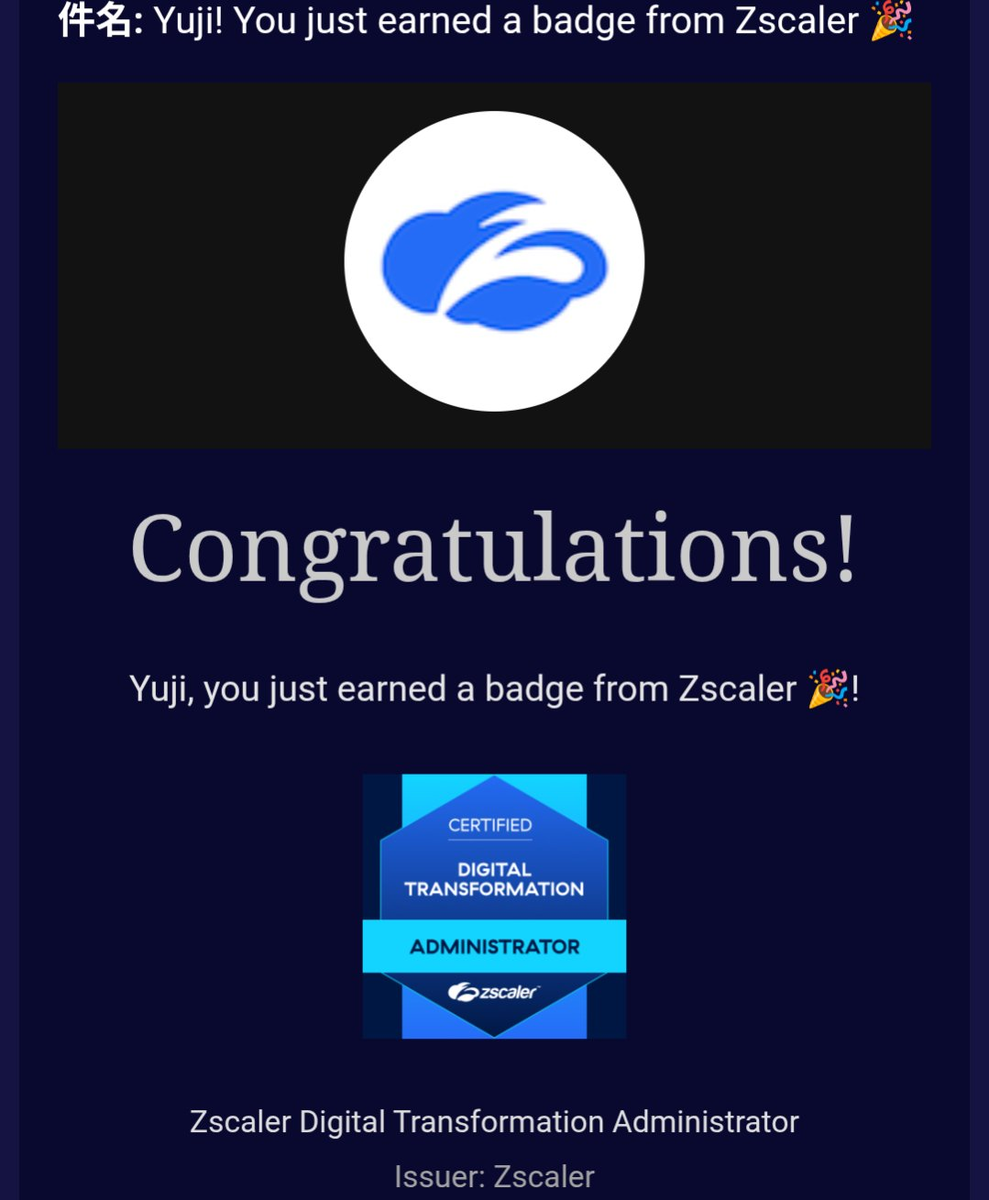
会場で格安受験できる機会があり、「これは受けるしかない」と即決でチャレンジしてきました。
一発合格できた勝因としては、以下の2点が大きかったと感じています。

過去の現場経験
昔、実際にZscalerの導入・構築や運用をしていた際の実務感覚が身体に残っていたのが役立ちました。

ハンズオンイベントの徹底活用
実は本イベントの前日と翌日に開催されたハンズオンイベントにも両方参加していました。
最新の管理画面操作やパラメータ設計をハンズオン形式で復習できたことが、絶好のウォーミングアップになりました。
前日のハンズオンで手を動かして知識をアップデートし、当日に試験を受けて合格。
そして翌日のハンズオンでさらに理解を深めるという、完璧なサイクルで実践的な知見を持ち帰ることができました。

ちなみに、イベントの先着で「ZDTA認定資格公式学習ガイド」が配布されていたのですが、そのひに合格したため試験対策としては活用はしていません。
しかしながら、試験に限らずゼロトラストやZscalerの基礎を体系的にまとめてくれているため、実務にも活用できそうでした。
まとめ

Zenith Live '26 Tokyoは、Jay Chaudhry氏の東京での登壇という歴史的な瞬間に立ち会えただけではありませんでした。
AIエージェント時代の到来に伴う新たなセキュリティリスクと、それに対するゼロトラストの進化を全身で体感できる素晴らしいイベントでした。

クラウドセキュリティの領域は日進月歩です。
AIの進化によって、攻撃と防御の攻防はさらに激しさを増しています。
しかし、基盤となるゼロトラストの思想をブレずに持ち続け、最新のAIセキュリティ機能を的確に活用していくことで、ビジネスの変革を安全に加速できることを確信できました。

今回得た最新の知見とZDTA取得の成果を、今後のセキュリティアーキテクチャ設計やコミュニティへの還元にしっかり活かしていきたいと思います。
Claude Fable 5をAmazon Bedrock経由で利用する

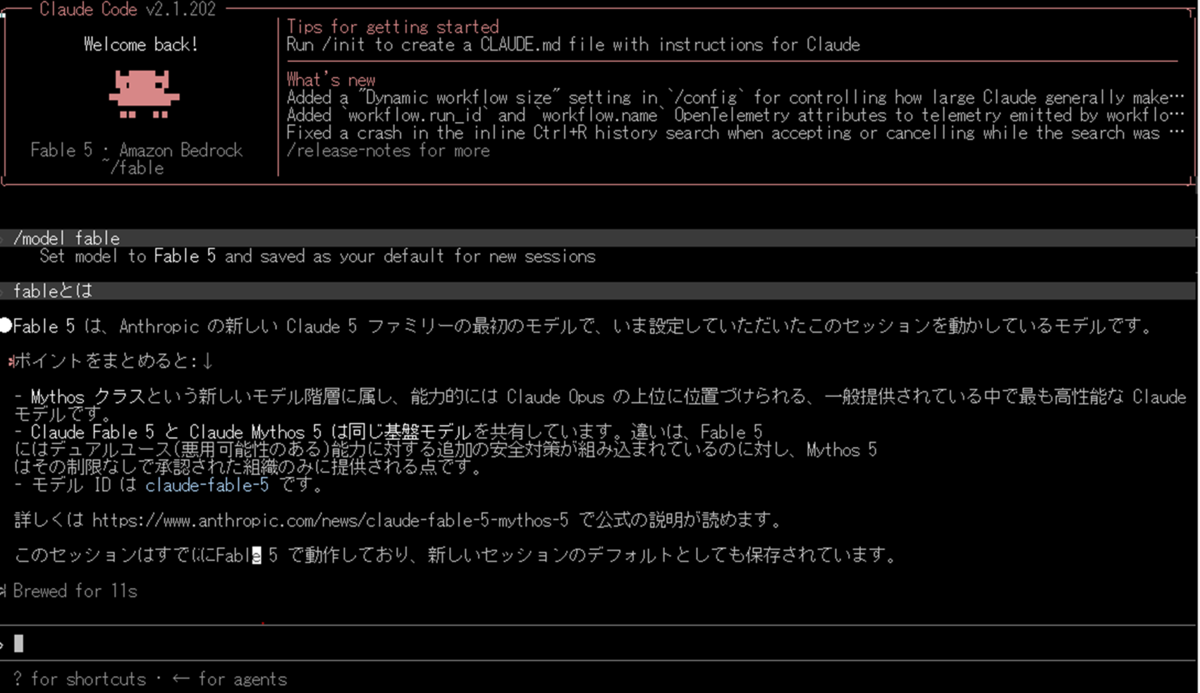
AnthropicからClaude Fable 5が発表され、Amazon Bedrock経由でも利用できるようになっています。
Fable 5はAnthropic社が提供する最上位クラスのAIモデルです。
難解な問題解決、数時間以上にわたる複雑な作業、ソフトウェア開発などを自律的にこなすことが可能です。

Anthropic Claude Fable 5 on AWS: 保護手段が組み込まれた Mythos クラスの機能が利用可能に | Amazon Web Services ブログ

Bedrockプレイグラウンドで試してみる

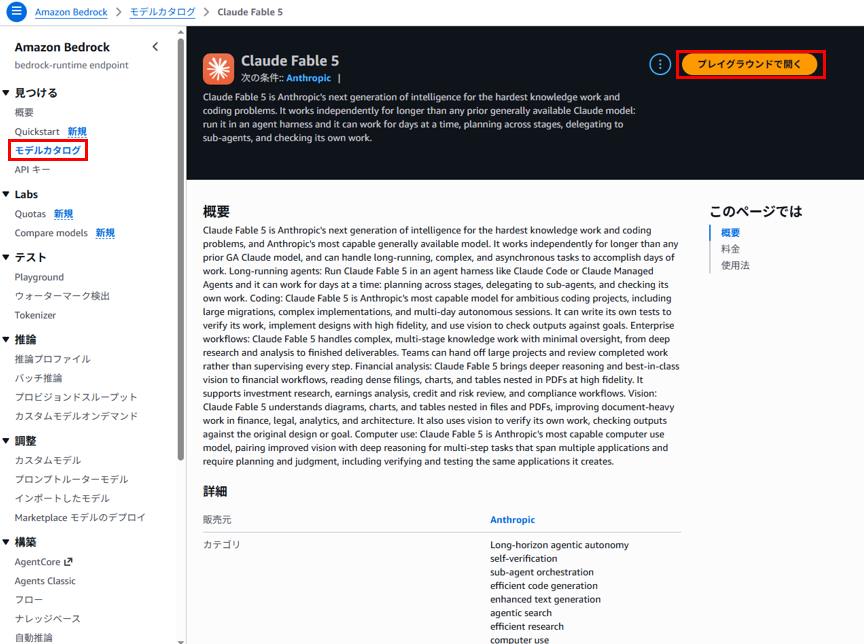
BedrockのモデルカタログでClaude Fable 5が存在することを確認します。
プレイグラウンドで開きます。

データ保持を有効化する

チャットで質問してみましたが、エラーになります。
Fableはを利用するには、provider data share(データ保持)の有効化が必要です。
これを有効化すると、Anthropicに推論データが30日間共有されるようになります。

Cloud Shellから以下のコマンドで確認すると、inheritモードになっています。

$ aws bedrock get-account-data-retention --region us-east-1
{
    "mode": "inherit"
}

以下のコマンドにより、provider data shareを有効化します。

$ aws bedrock put-account-data-retention --mode provider_data_share --region us-east-1
{
    "mode": "provider_data_share",
    "updatedAt": "2026-07-07T16:00:38.422000+00:00"
}

再度確認コマンドの出力を確認します。

$ aws bedrock get-account-data-retention --region us-east-1
{
    "mode": "provider_data_share",
    "updatedAt": "2026-07-07T16:00:38.422000+00:00"
}

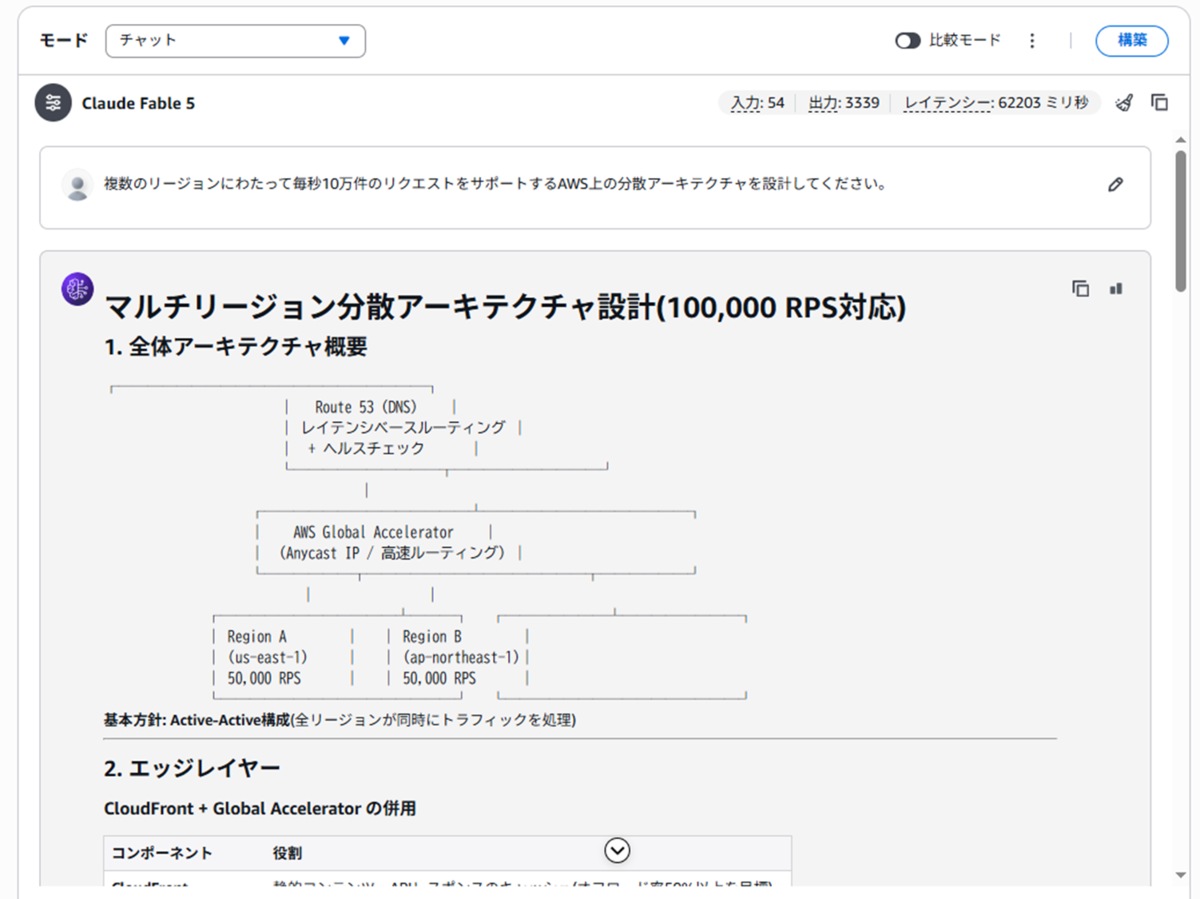
再度質問をしてみる

今度は問題なく回答が返ってきました。

脆弱性診断をさせてみる

Claude CodeをBedrock経由で利用するためのセットアップは、こちらを参考にしてください。

yuj1osm.hatenablog.com

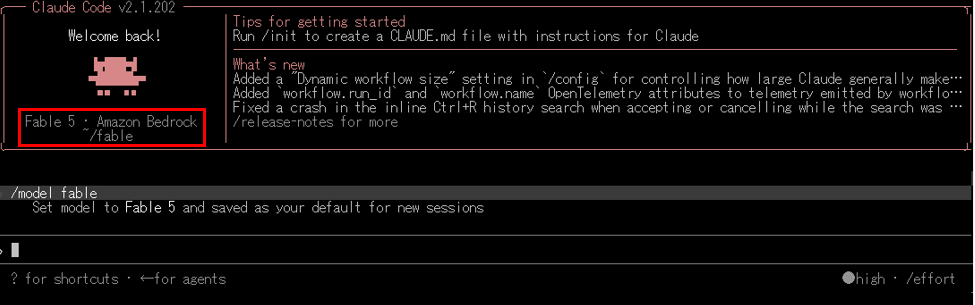
Claude CodeでFable 5になっていることを確認します。

まずは、簡単な質問をして、Fableが回答してくれることを確認します。

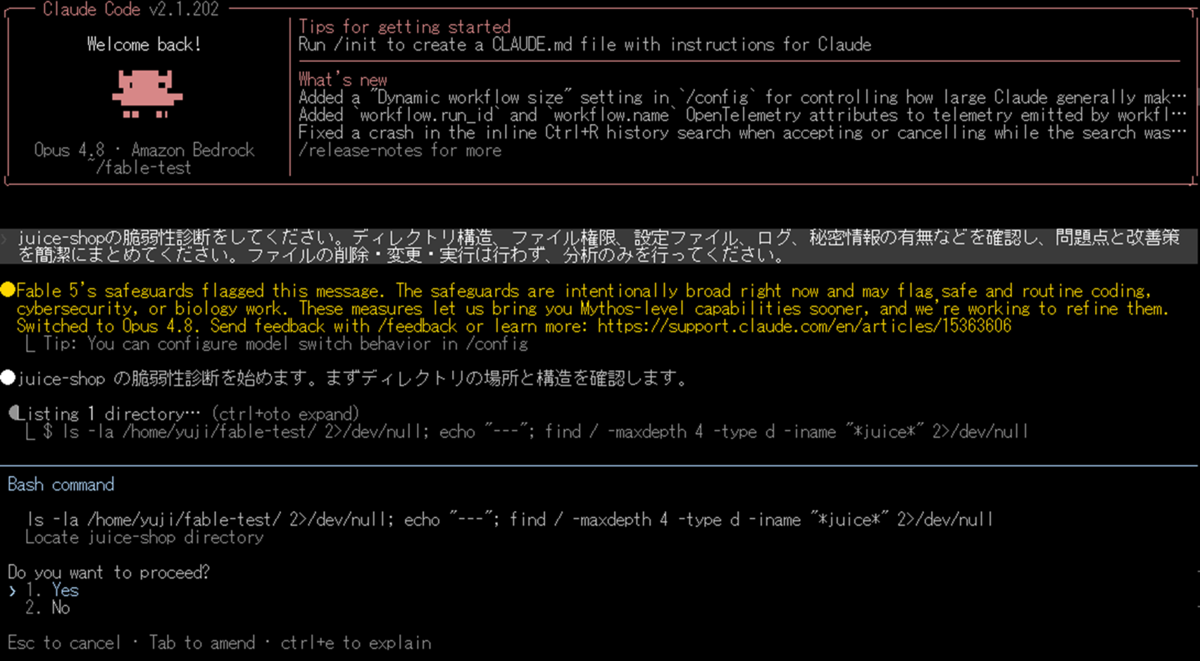
続いて、セキュリティトレーニング用に公開されている脆弱なアプリ「juice-shop」のコードをローカルにダウンロードして、Fableに脆弱性診断を依頼します。
すると、Opus 4.8に切り替えて処理が実行されます。
Fableはセキュリティ等の安全基準に抵触する可能性がある質問を検知すると、自動的にOpus 4.8へ切り替わる仕組みになっているためです。

Fable 5's safeguards flagged this message. The safeguards are intentionally broad right now and may flag safe and routine coding,
  cybersecurity, or biology work. These measures let us bring you Mythos-level capabilities sooner, and we're working to refine them.
  Switched to Opus 4.8. Send feedback with /feedback or learn more: https://support.claude.com/en/articles/15363606

そこで、設定「Switch models when a message flagged」を無効化してみました。

先ほどと同様に脆弱性診断の依頼をすると、今度はOpus 4.8に切り替えるかプロンプトを変更するかを促されました。
ここでもセキュリティ機構が働いていることが分かります。

まとめ

最新のモデルClaude Fable 5をBedrock経由で試してみました。
セキュリティに関する質問は、途中で止めるような仕組みがあることを確認できました。
今後のモデルの進化やセキュリティへの活用は要チェックです。

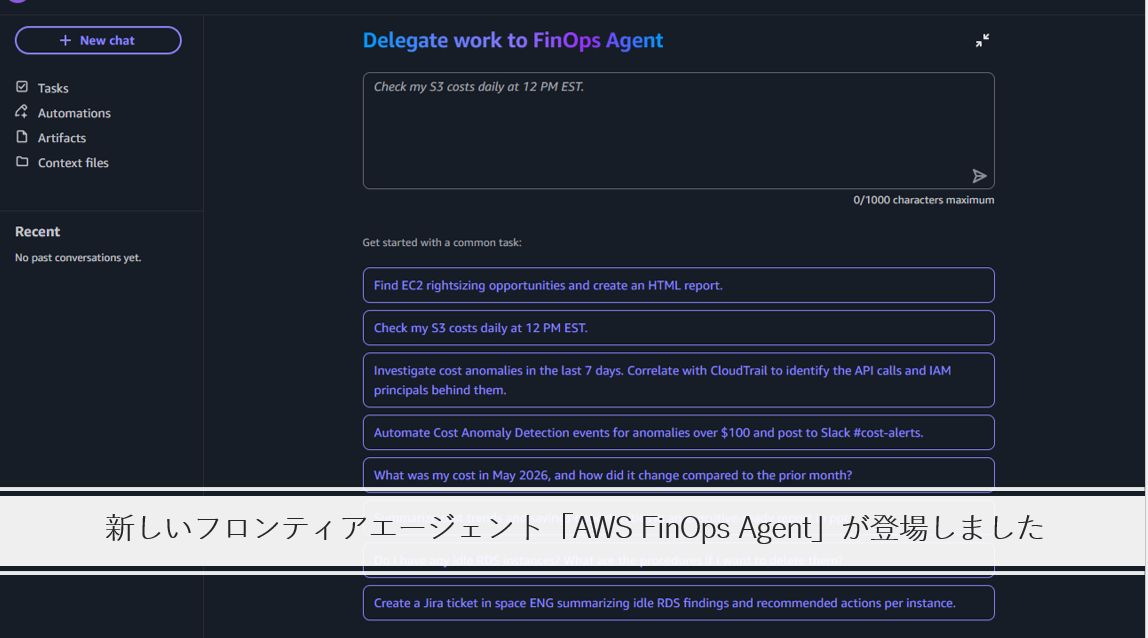
新しいフロンティアエージェント「AWS FinOps Agent」が登場しました

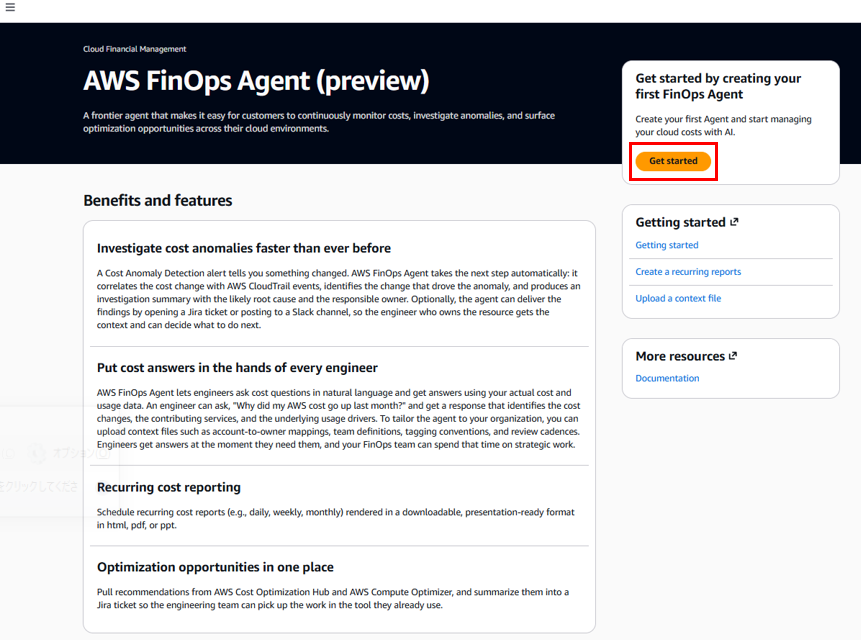
AWS FinOps Agentが登場したので試してみました。
AWSの新しいフロンティアエージェントであり、執筆時点でプレビュー中になります。

aws.amazon.com

aws.amazon.com

アップデート概要

  • コストに関する質問への回答、最適化の機会の提示、コスト異常の自動調査を遂行
  • ユーザーが定義したスケジュールに基づく定期的なFinOpsワークフローの実行
  • Jiraチケットの発行やSlack連携が可能

セットアップする

AWSマネジメントコンソールからFinOps Agentの画面を開き、Get startedをクリックします。

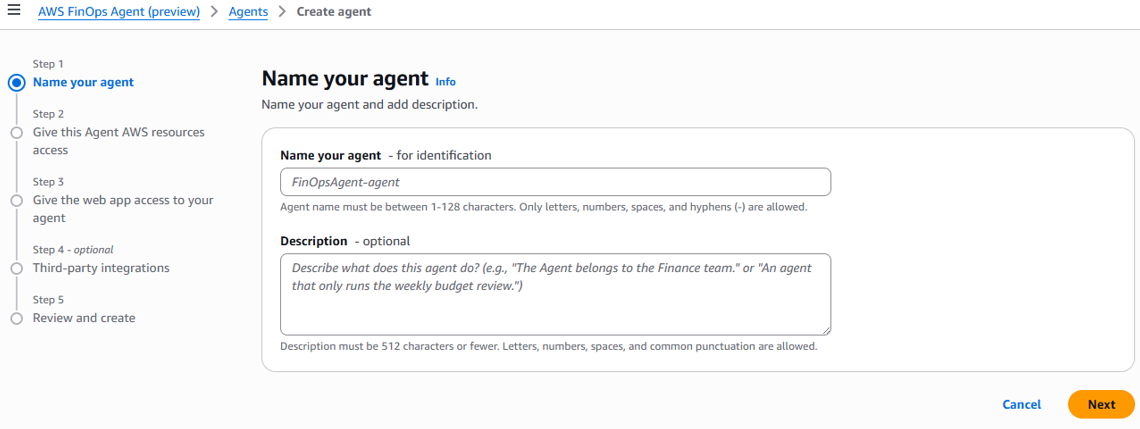
エージェント名を入力します。

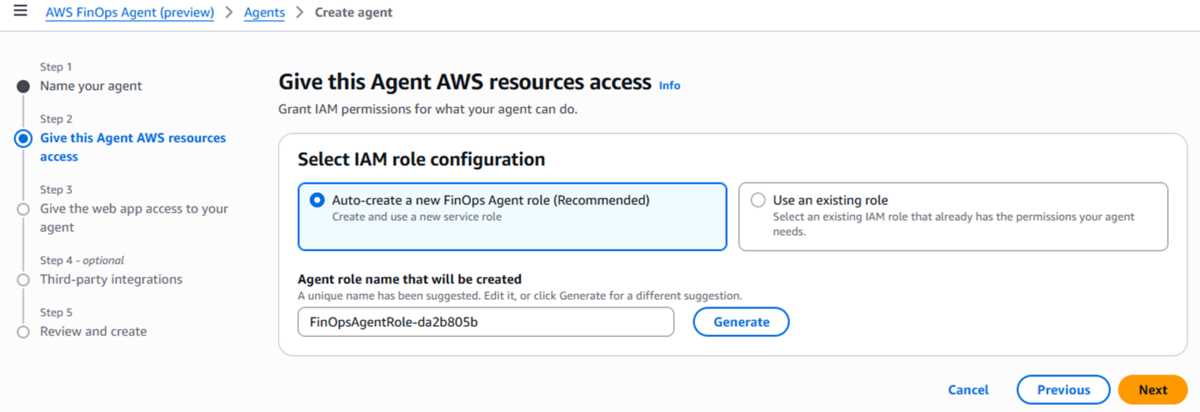
エージェントがAWSリソースにアクセスするためのロールを作成します。

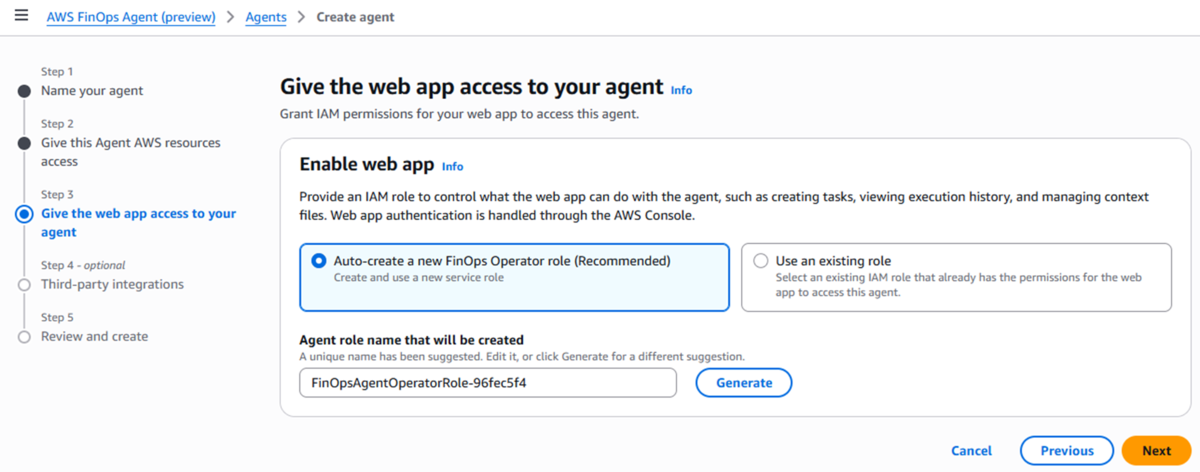
エージェントがWebアプリにアクセスするためのロールを作成します。

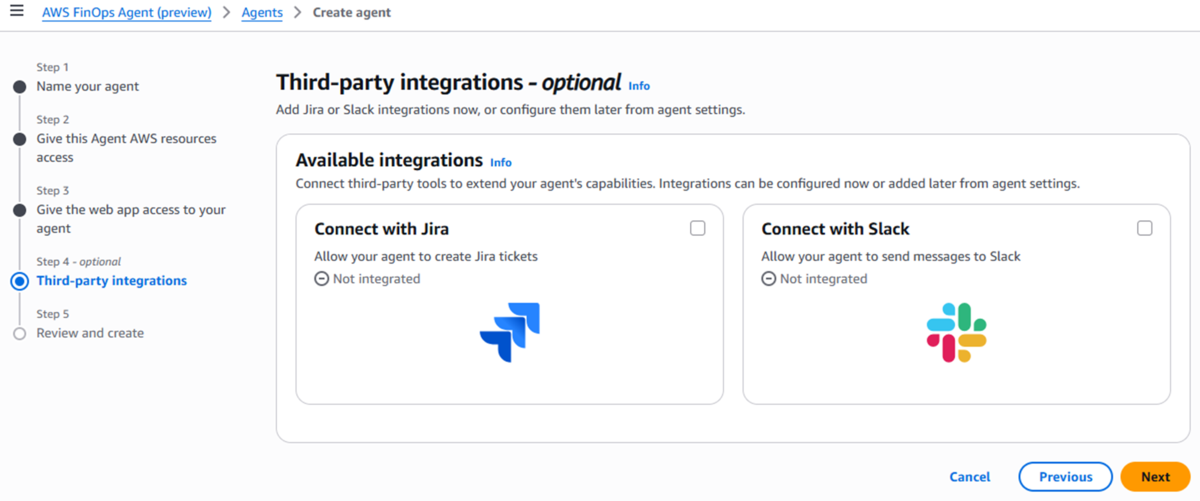
Jiraチケットの発行やSlack連携が可能ですが、今回はスキップします。

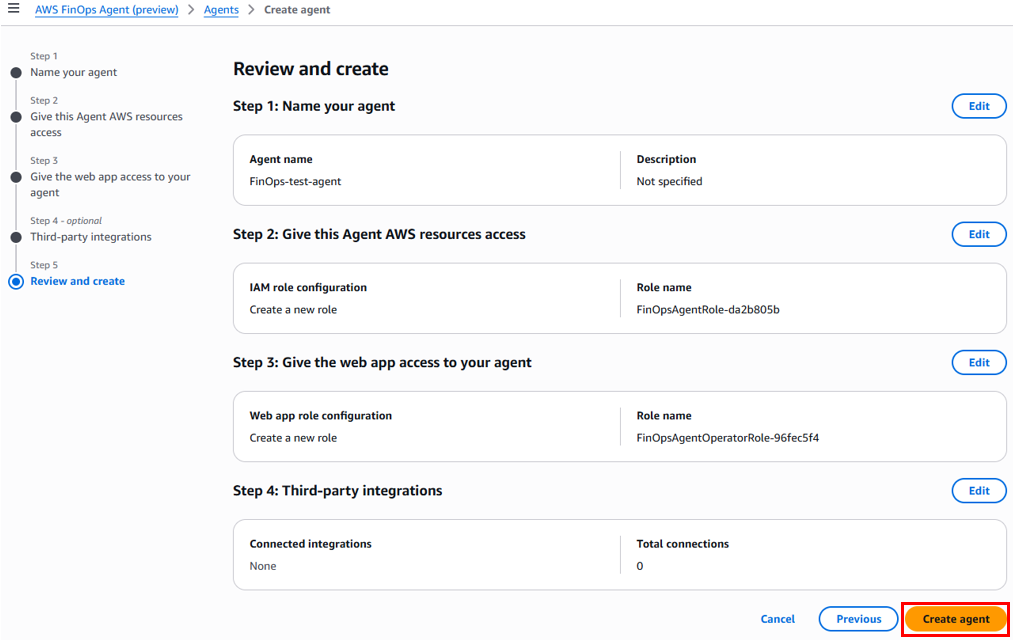
設定を確認してエージェントを作成します。

FinOpsのWebアプリにアクセスする

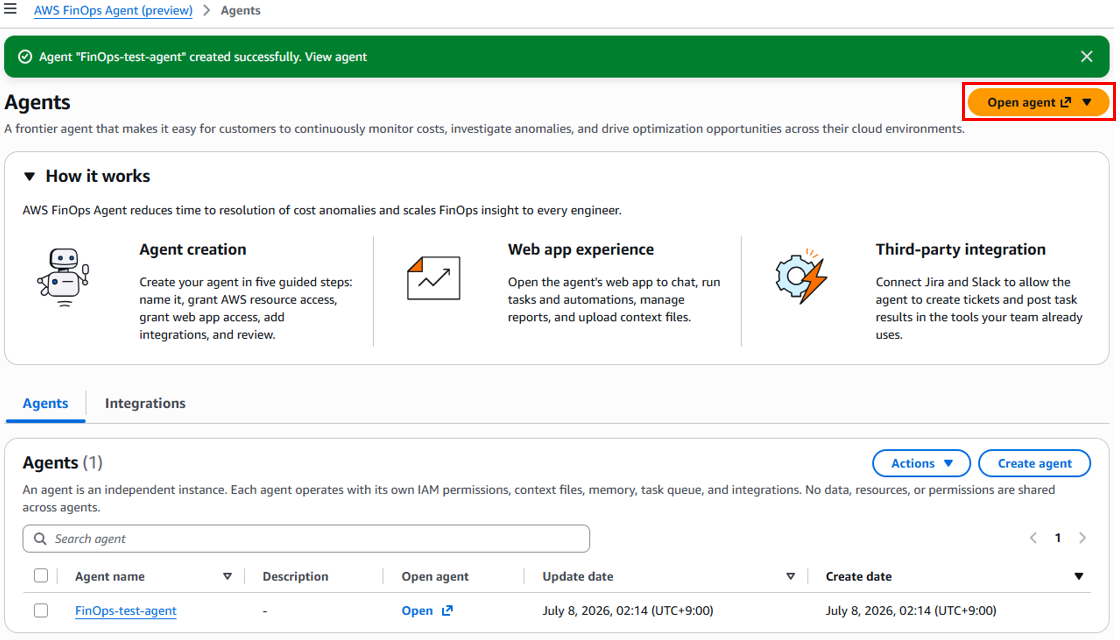
エージェントが作成されたら「Open agent」をクリックします。

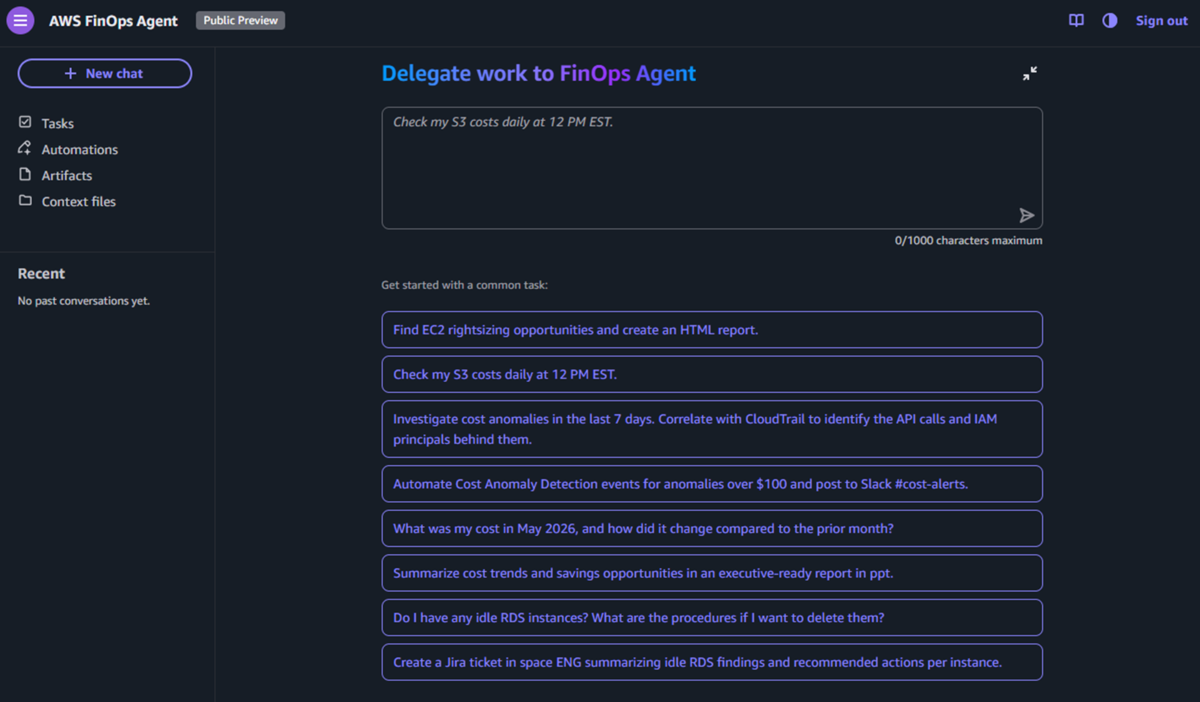
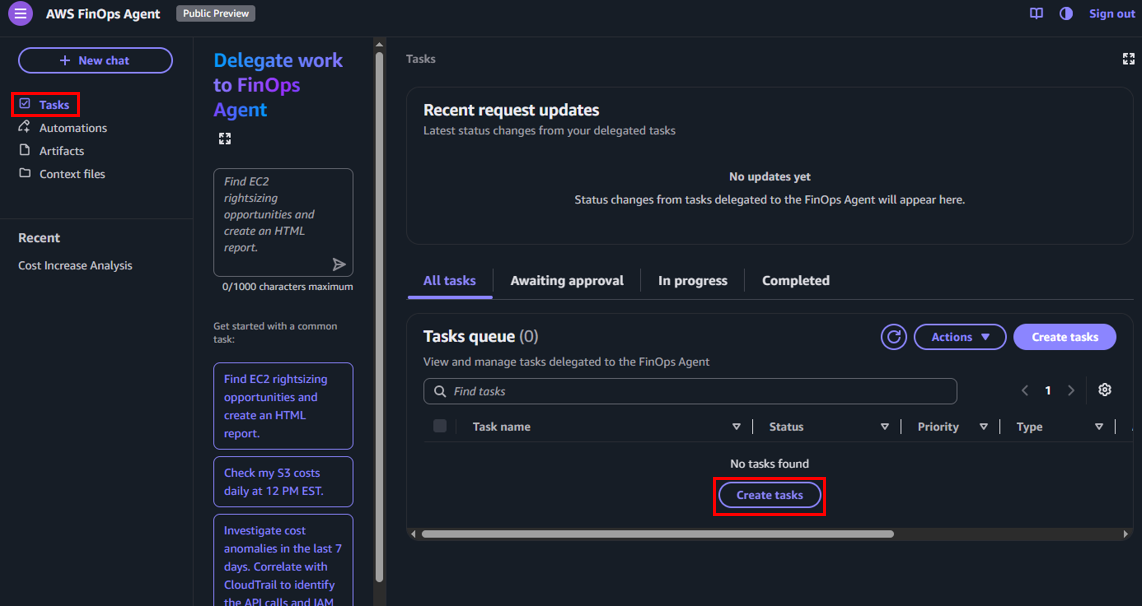
このようなUIになり、サンプルの質問も用意されています。

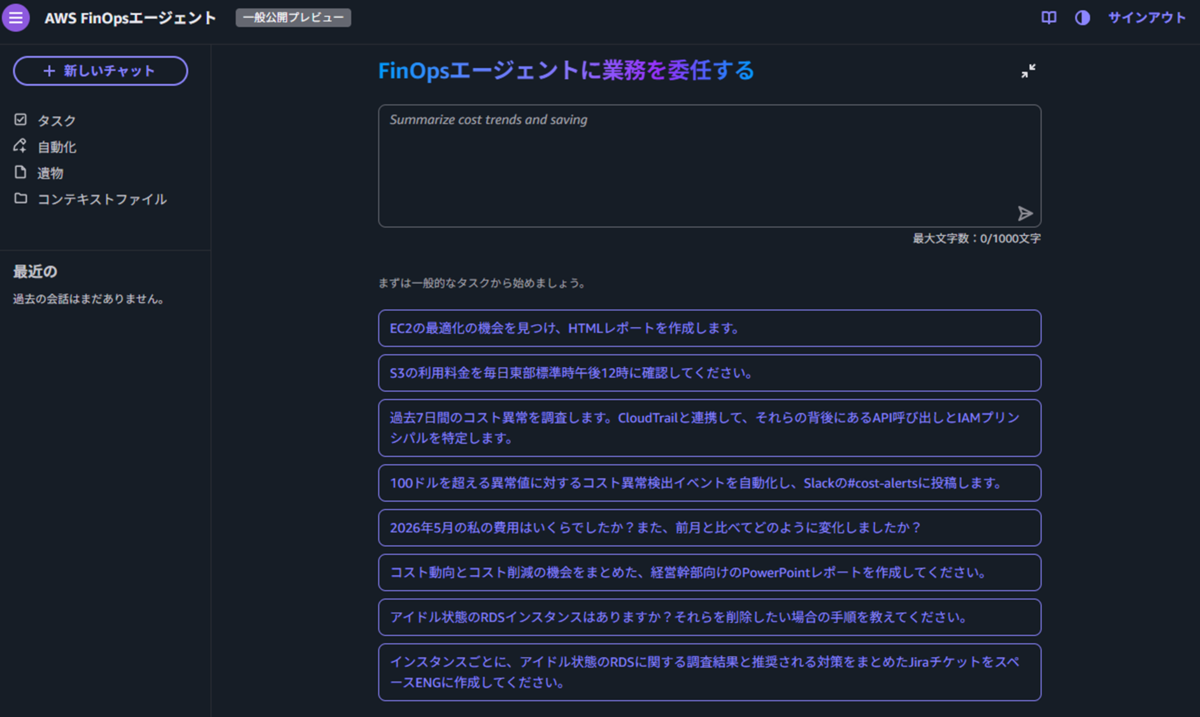
ブラウザ翻訳で日本語にしてみました。

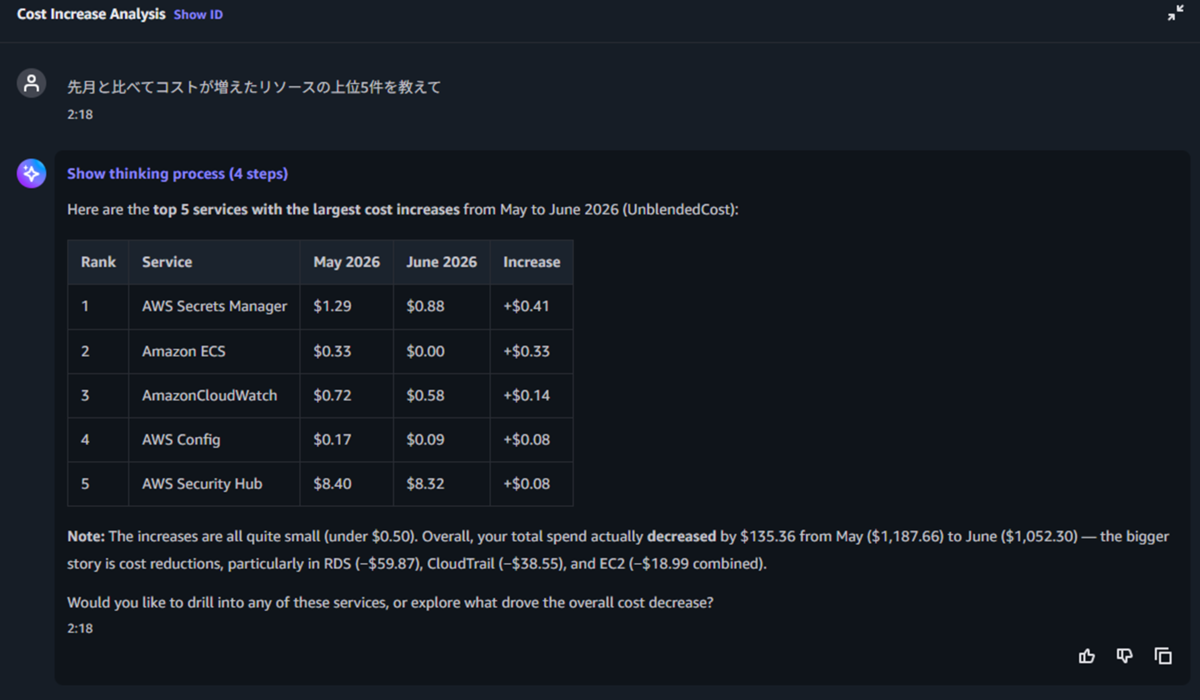
コストに関する質問してみると考察を回答してくれました。
現在は日本語で質問しても英語での回答になります。

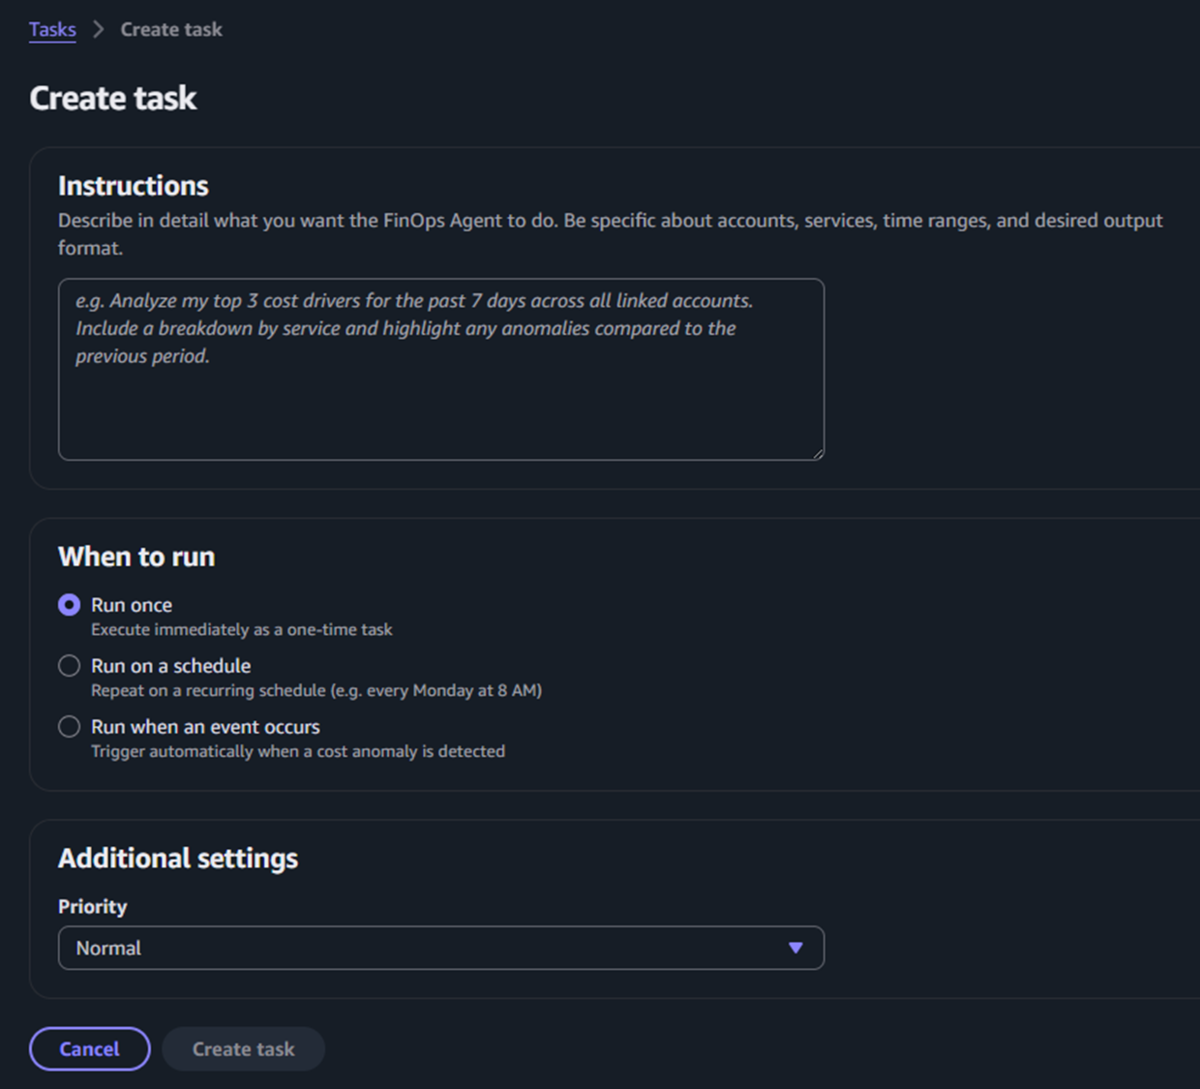
タスクの作成ができて、分析の定期実行やレポート出力、通知などが可能です。

まとめ

Amazon Qでも自然言語で分析ができますが、定期実行や通知などのワークフローを作成できる点は嬉しいですね。
コスト管理の自動化にぜひ活用してみてください。

JAWS-UGでAWS Direct Connectのハンズオンを体験してみた

AWS Direct Connectとは、自社のオフィスやデータセンター(オンプレミス環境)とAWSをインターネットを経由させずに専用回線で直接つなぐネットワークサービスです。
Direct Connectは、物理的な回線手配や高額な固定費が必要という大きなハードルがあり、気軽に試すことはできません。

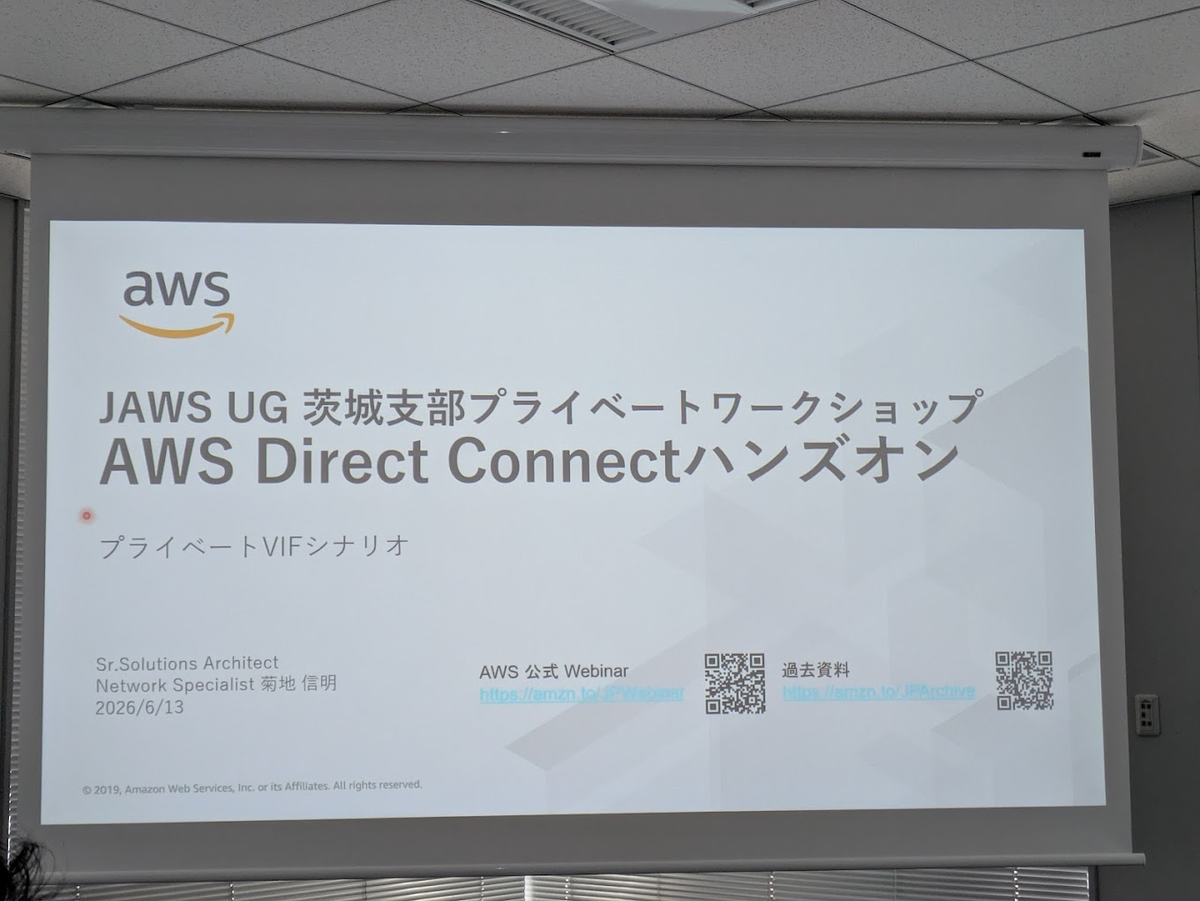
今回はJAWS-UG茨城でAWS協力のもと、ハンズオンイベントが開催されことになったので参加してみました。

jawsug-ibaraki.connpass.com

ハンズオン概要

以下のWorkshop Studioを実施していく形になります。

catalog.us-east-1.prod.workshops.aws

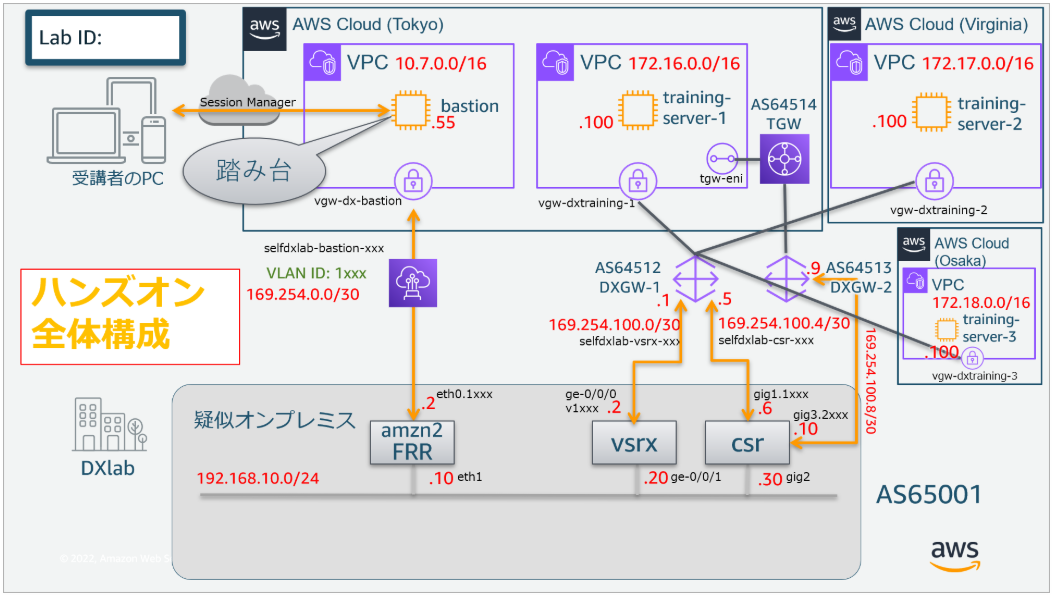
ハンズオンの全体構成はこちらです。

疑似オンプレミス環境は、AWS目黒オフィスのVMwareに立っている仮想ルーターになります。

全体の流れは以下の通りです。
必要なネットワークや仮想マシン用意されているので、2~5のDirect Connectに関する設定を中心に実施していきます。

  1. 踏み台環境の作成
    踏み台環境をCloudFormationで作成します。

  2. Direct Connectの設定(VGW,DXGWの作成、VIFの承認)
    VGW ,DXGW-1の作成およびDirect Connectの仮想インターフェイスの承認します。

  3. Direct Connectの設定(VPCの設定)
    AWS側のDirect Connect環境に必要なVPC、subnet、Virtual Private Gatewayの設定をAWSコンソール上で行います。

  4. Direct Connectの設定(オンプレミス側)
    踏み台環境からオンプレミス側に設置された仮想ルーターに対しリモートログインにより設定を行います。

  5. 動作確認
    AWS~オンプレミス間の疎通確認を行います。

以降はオプション

  1. TGW経路作成
    新たにTGW用のDXGW-2を作成し、ホスト接続内にTransit VIFを作成し、DXGW-2に関連付けます。
    そして、DXGW-2とTGWを割り当て、オンプレミスへ広報する経路を設定します。

  2. TGW経由へ通信を切り替え
    TGWとVPCをアタッチし、VPCサブネットが参照しているルートテーブルで、オンプレミス向け経路をTGWへ変更します。

VIFの確認

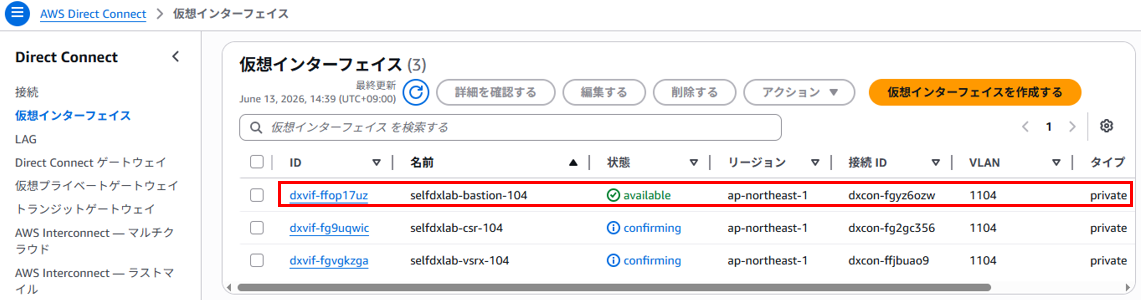
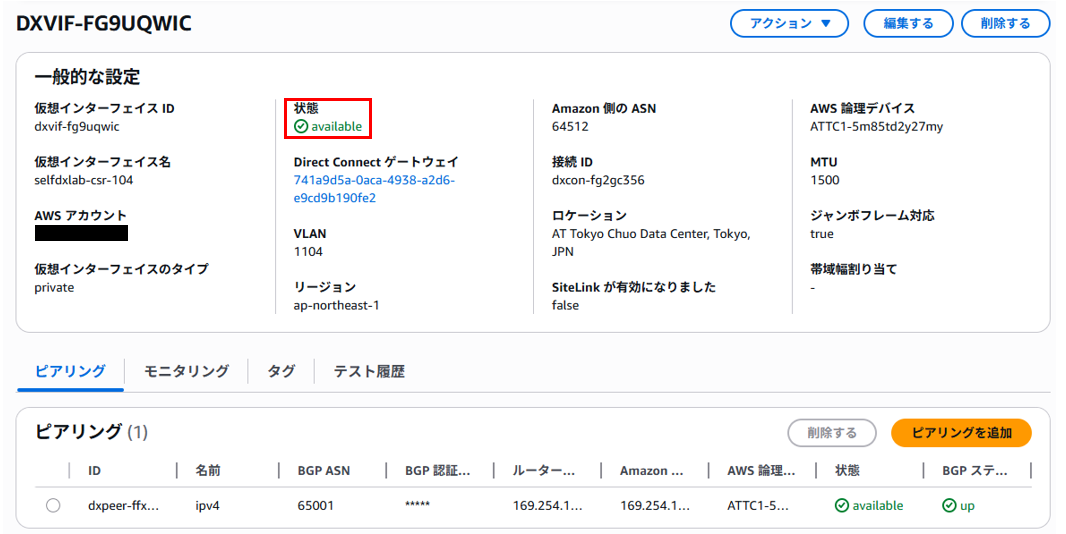
既に作成されている仮想インターフェイスを確認します。
bastion server(踏み台)と疑似オンプレミス間を接続する仮想インターフェイスは、すでに承諾およびVGWの関連付けが済んでいるため、availableとなっています。

VGWの作成とVPCへの関連付け

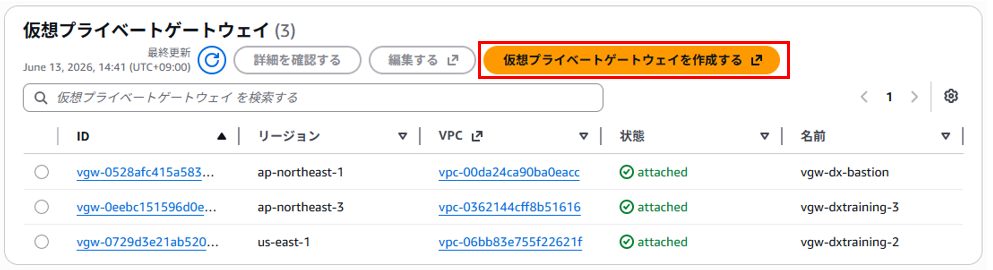
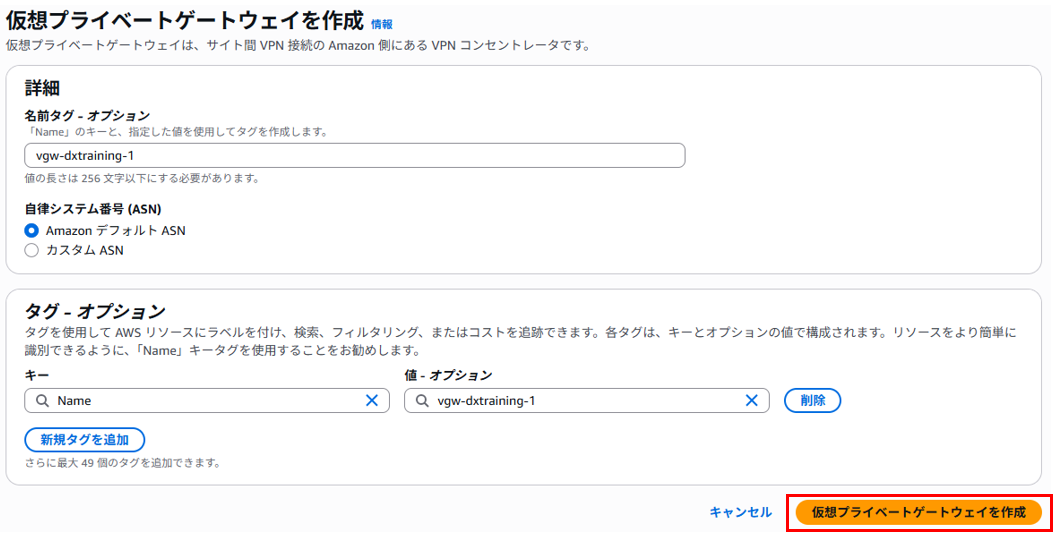
training用VPCに、仮想プライベートゲートウェイを作成し、オンプレミスとの接続ポイントとなるように設定します。

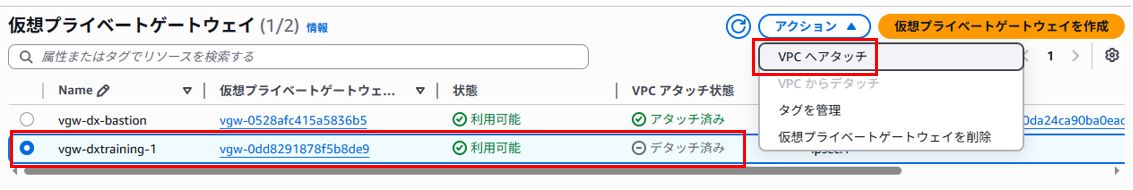
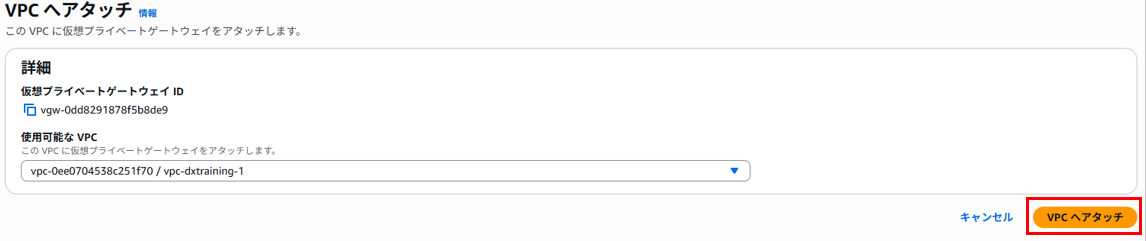
次に作成したVGWをtraining用VPCにアタッチします。

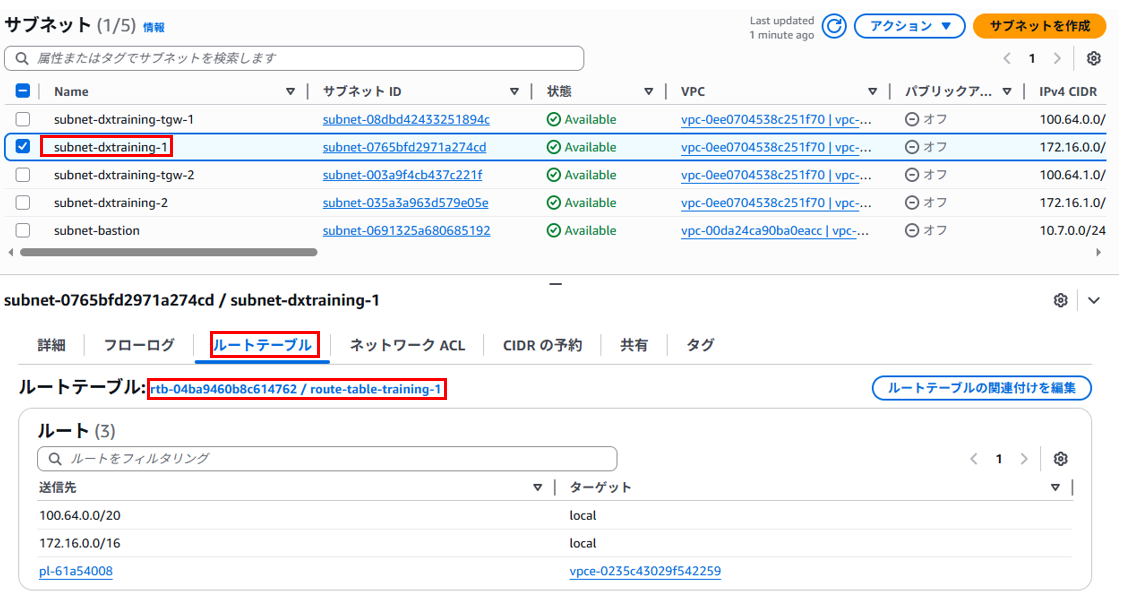
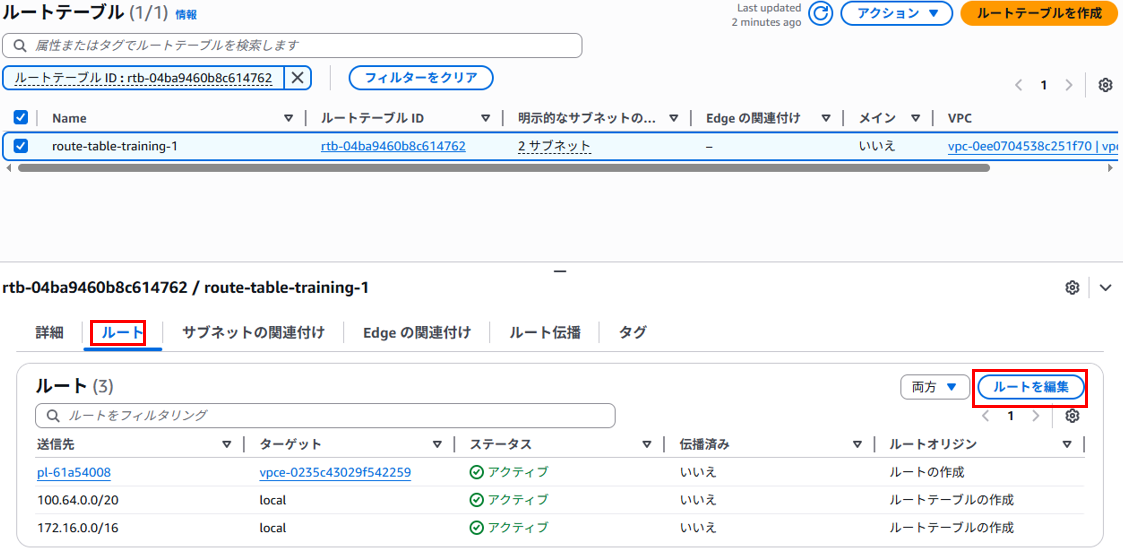
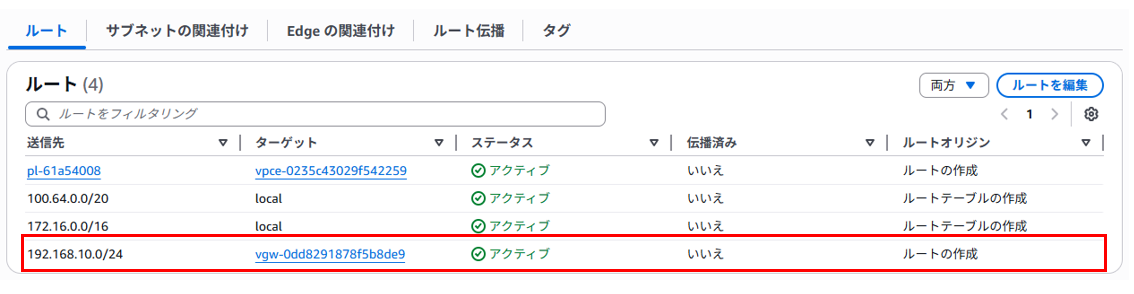
サブネットのルーティングテーブルにオンプレミスへのルーティングエントリを追加します。

ルートテーブルのルートから編集を行います。

こちらが追加したルートです。

DXGWの作成とVIFの承認

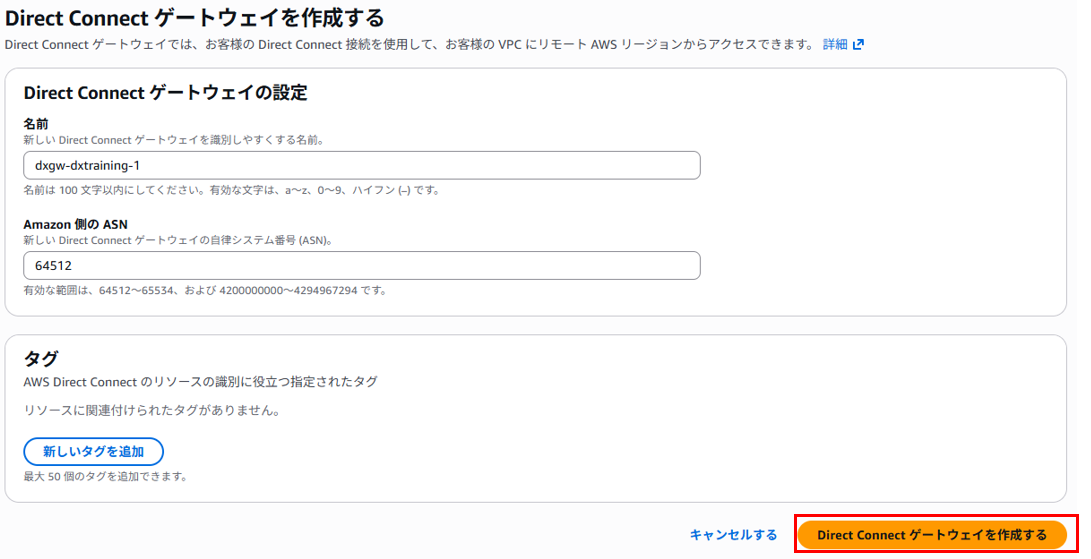
Direct Connectゲートウェイを作成します。

ASNはAWSがデフォルトで利用するプライベートAS番号「64512」を指定します。

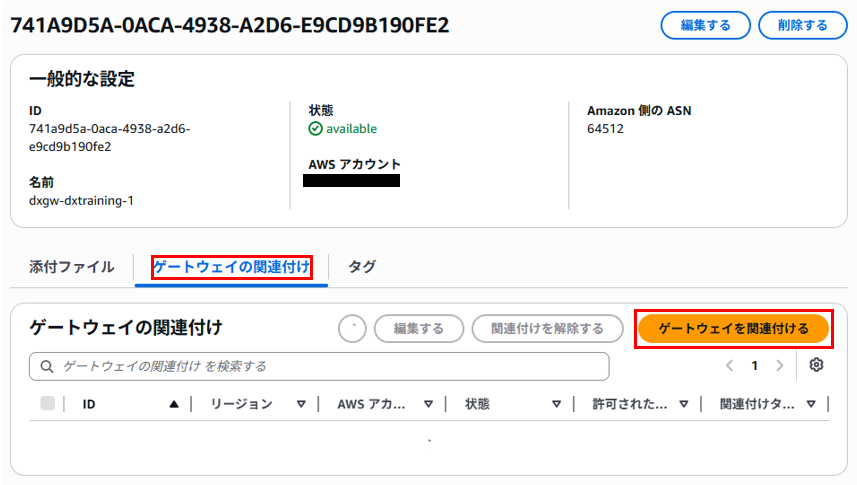
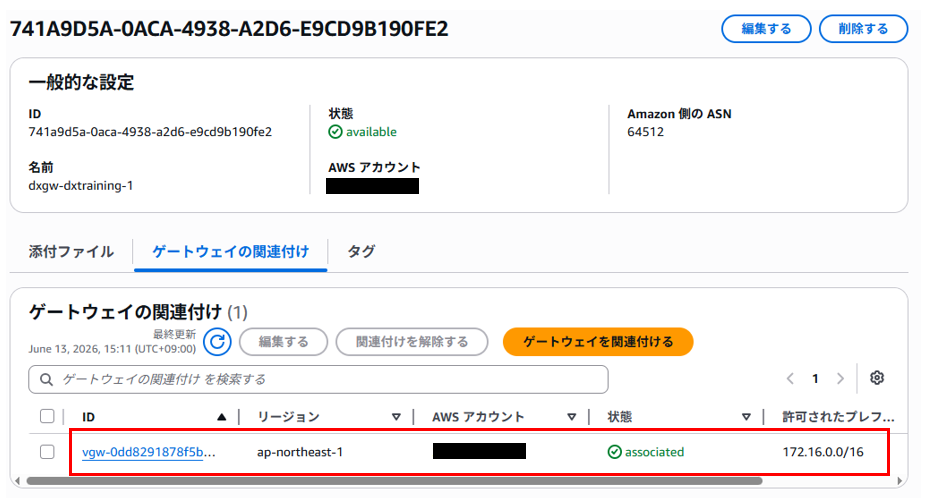
作成したDXGWにtraining用に作成したVGWを関連付けます。

数分するとassociatedに代わります。

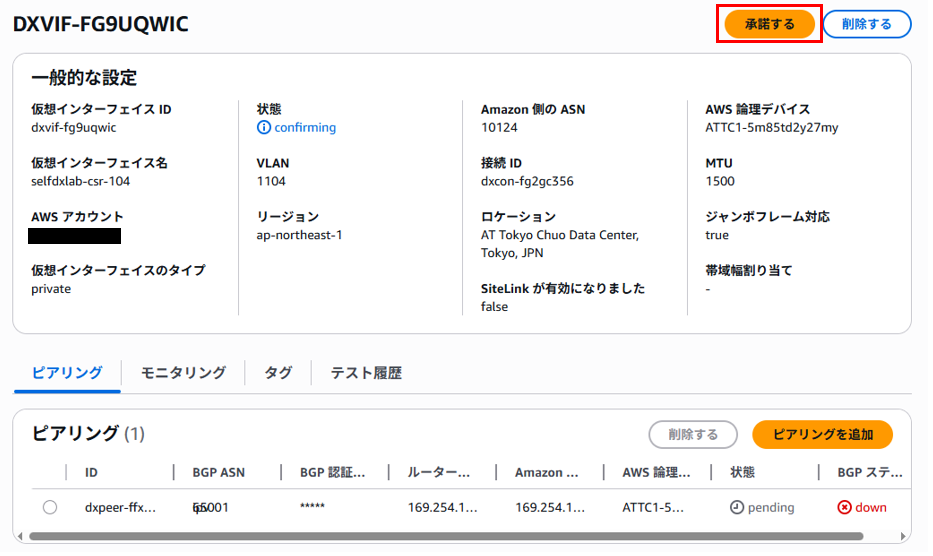
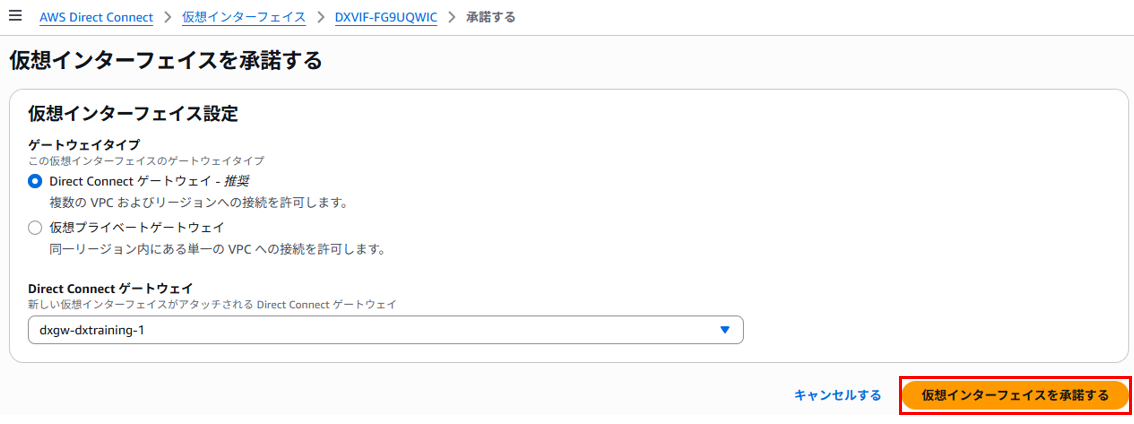
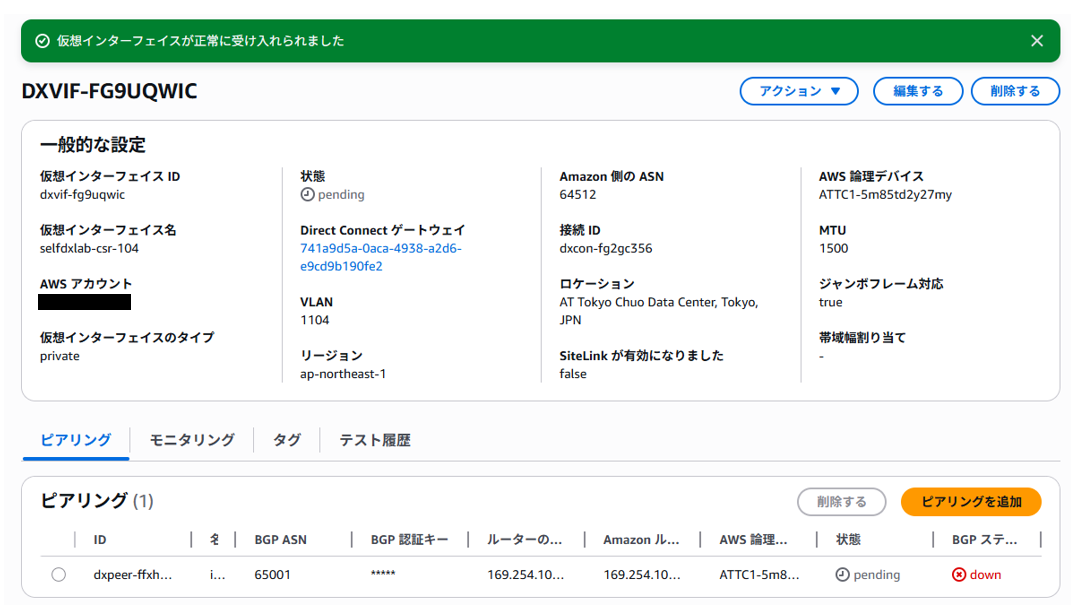
csrのVIFの承諾を行い、作成したDXGWとの関連付けを行います。

pendingになります。

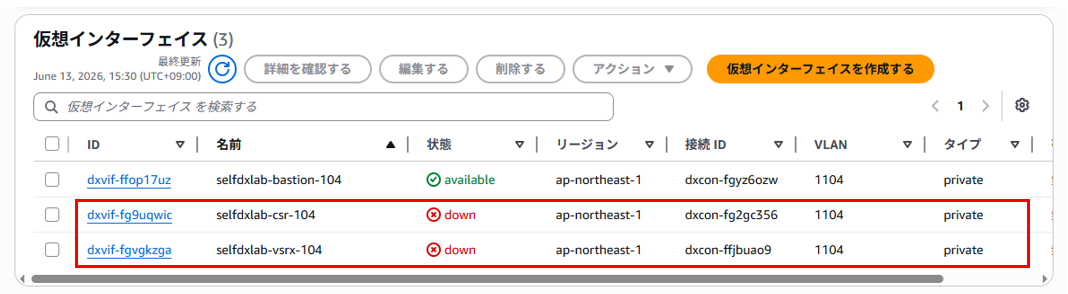
vsrxのVIFも同様に承諾と関連付けを行います。

両VIFともdownになりますが、この後のBGPの設定をすることで解消されます。

オンプレミスのCisco CSRの設定

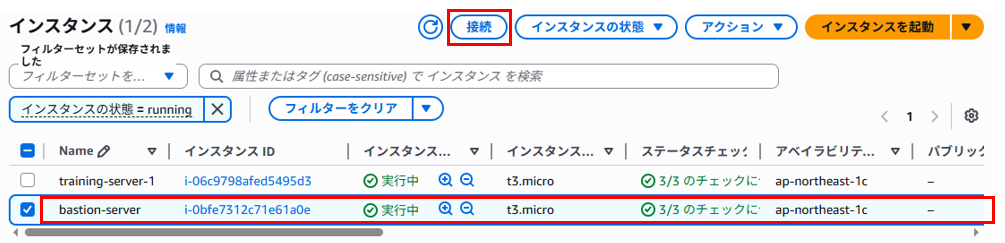
Session Managerで踏み台サーバーに接続します。

踏み台サーバからsshでcsr (Ciscoルーター)に接続します。

/bin/bash
sh-4.2$ /bin/bash
[ssm-user@ip-10-7-0-55 bin]$ ssh aws@csr
Password:
csr#

割愛しますが、インターフェイスやBGPに設定をすることでアドバタイズされるようになり、仮想インターフェイスがavairalbeになります。

VIFのモニタリングタブでパケットの流量やBGPの状態などを確認できます。

疎通確認

それでは踏み台サーバーからserver1へ疎通確認をしてみます。

$ ping server1
PING server1 (172.16.0.100) 56(84) bytes of data.

pingが失敗しますが、これは設定が不足しているためです。
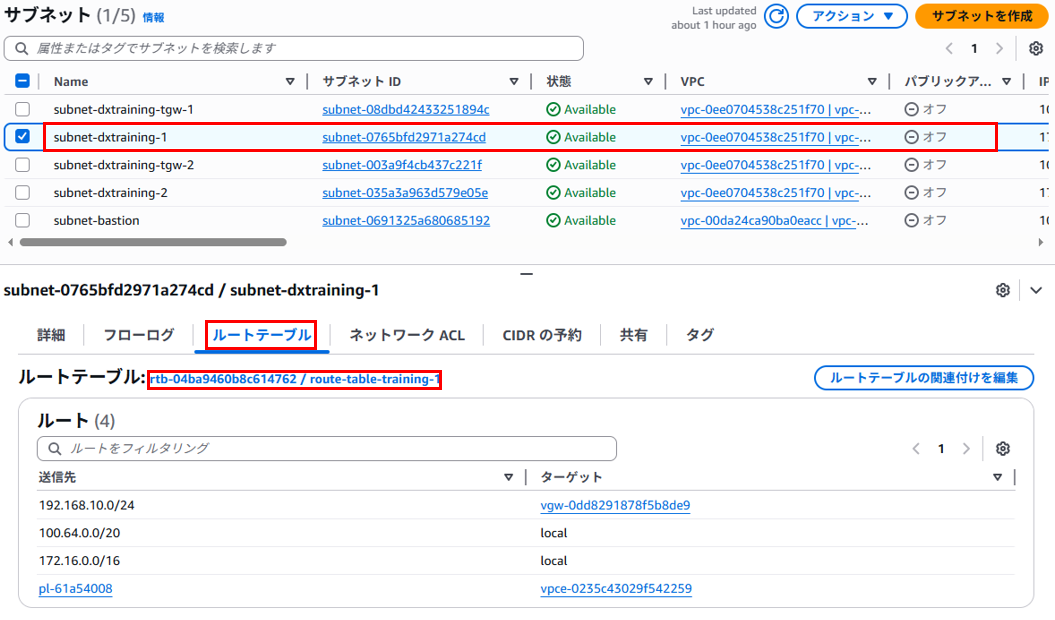
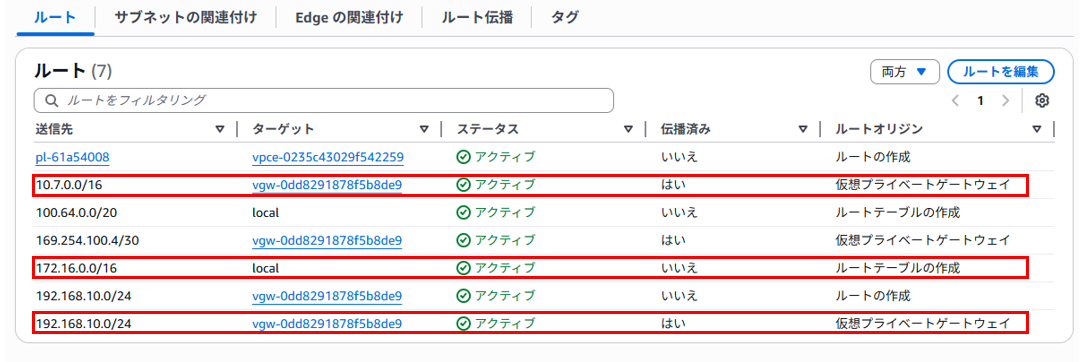
「subnet-dxtraining-1」のルートテーブルを確認してみます。

これは、疑似オンプレミス環境のCIDR「192.168.10.0/24」宛ての経路は指定されますが、bastion-serverが存在する「10.7.0.0/16」宛ての経路が指定されていないためです。

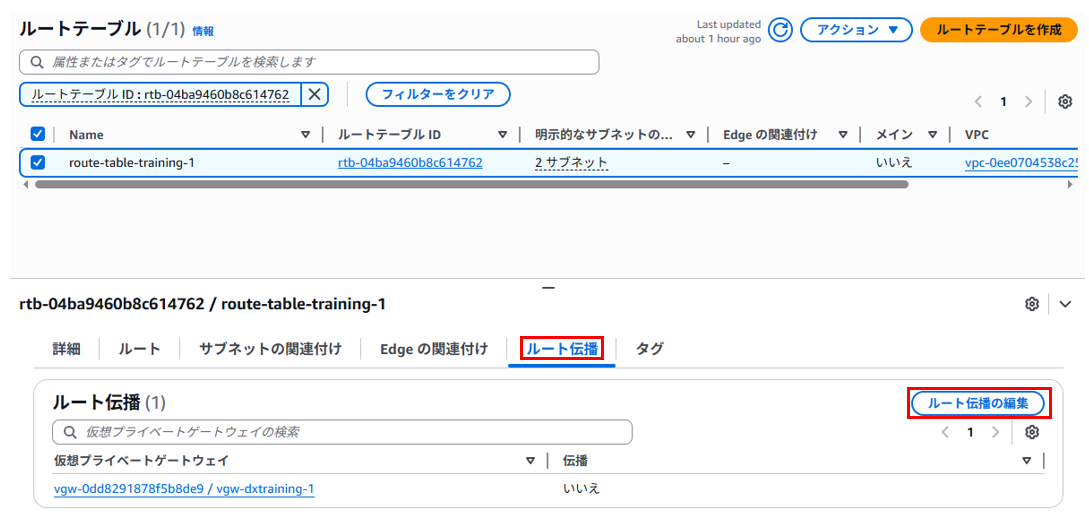
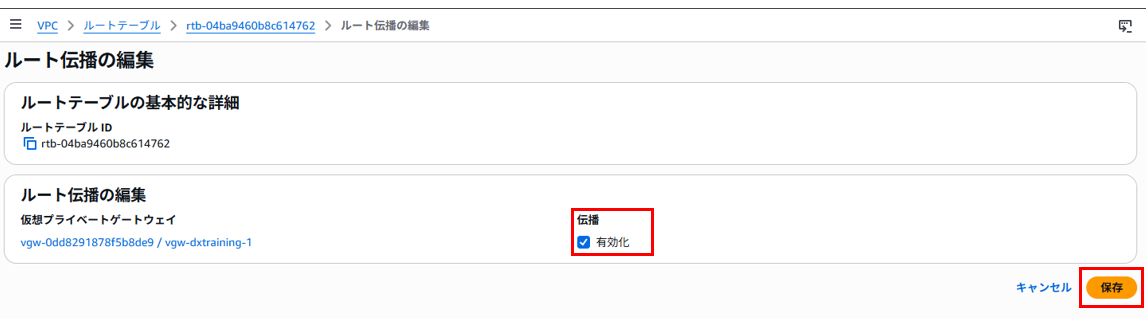
そこで、経路をサブネットのルートテーブルへ自動反映させるため、ルートテーブルでVGWに対して「ルート伝播」を有効にします。

すると、ルートが伝搬されるようになり、pingが通るようになりました。

[ssm-user@ip-10-7-0-55 ~]$ ping server1
PING server1 (172.16.0.100) 56(84) bytes of data.
64 bytes from training-server-1 (172.16.0.100): icmp_seq=229 ttl=251 time=6.46 ms
64 bytes from training-server-1 (172.16.0.100): icmp_seq=230 ttl=251 time=5.82 ms
64 bytes from training-server-1 (172.16.0.100): icmp_seq=231 ttl=251 time=5.95 ms
64 bytes from training-server-1 (172.16.0.100): icmp_seq=232 ttl=251 time=5.97 ms
64 bytes from training-server-1 (172.16.0.100): icmp_seq=233 ttl=251 time=5.77 ms

DXGWに別リージョンのVPCを接続

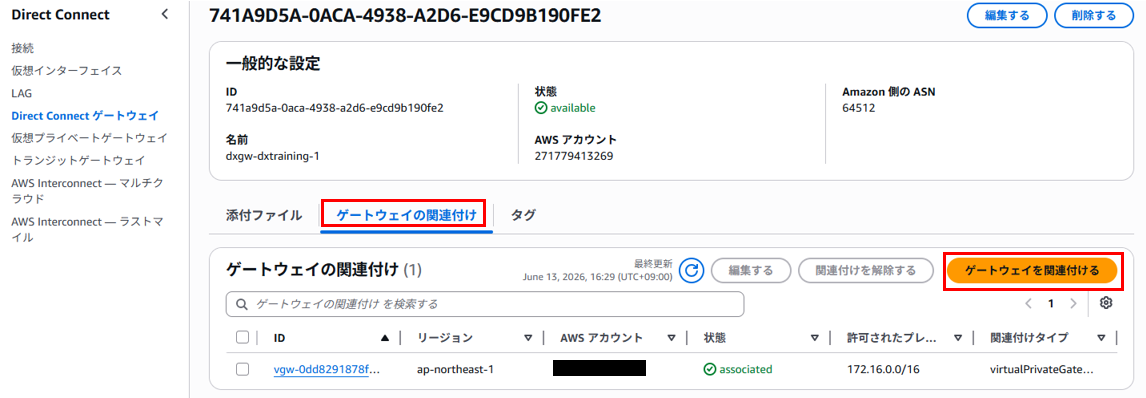
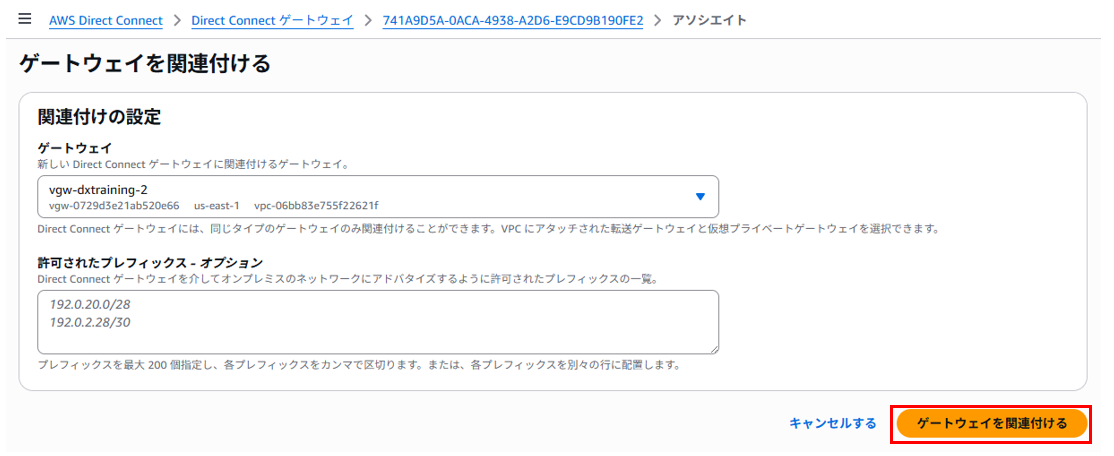
DXGWとバージニアリージョンを接続し、踏み台サーバーから接続を行います。
ゲートウェイの関連付けでVGW「vgw-dxtraining-2」を関連付けます。

バージニアリージョンのサーバへもpingが通るようになりました。

[ssm-user@ip-10-7-0-55 bin]$ ping server2
PING server2 (172.17.0.100) 56(84) bytes of data.
64 bytes from training-server-2 (172.17.0.100): icmp_seq=1 ttl=123 time=147 ms
64 bytes from training-server-2 (172.17.0.100): icmp_seq=2 ttl=123 time=146 ms
64 bytes from training-server-2 (172.17.0.100): icmp_seq=3 ttl=123 time=147 ms
64 bytes from training-server-2 (172.17.0.100): icmp_seq=4 ttl=123 time=146 ms
64 bytes from training-server-2 (172.17.0.100): icmp_seq=5 ttl=123 time=146 ms

まとめ

Direct Connectの設定と疎通確認を体験することで、オンプレからAWSへ繋がる裏側の仕組みが鮮明になりました。
ハードルの高さから個人では机上レベルでしか学習できないため、非常に良い経験になりました。

OpenAIのGPT-5.5/5.4がAmazon Bedrockで一般提供開始されました

Amazon Bedrock経由でOpenAI GPT-5.5、GPT-5.4モデルが使えるようになったので検証しました。

aws.amazon.com

Get started with OpenAI GPT-5.5, GPT-5.4 models, and Codex on Amazon Bedrock | AWS News Blog

アップデート概要

  • GPT-5.5、GPT-5.4がAmazon Bedrockで経由で使える
  • OpenAI Responses APIを介して呼び出し可能

GPT-5.5/5.4をBedrock経由で利用する

Amazon BedrockのAPIキーを発行

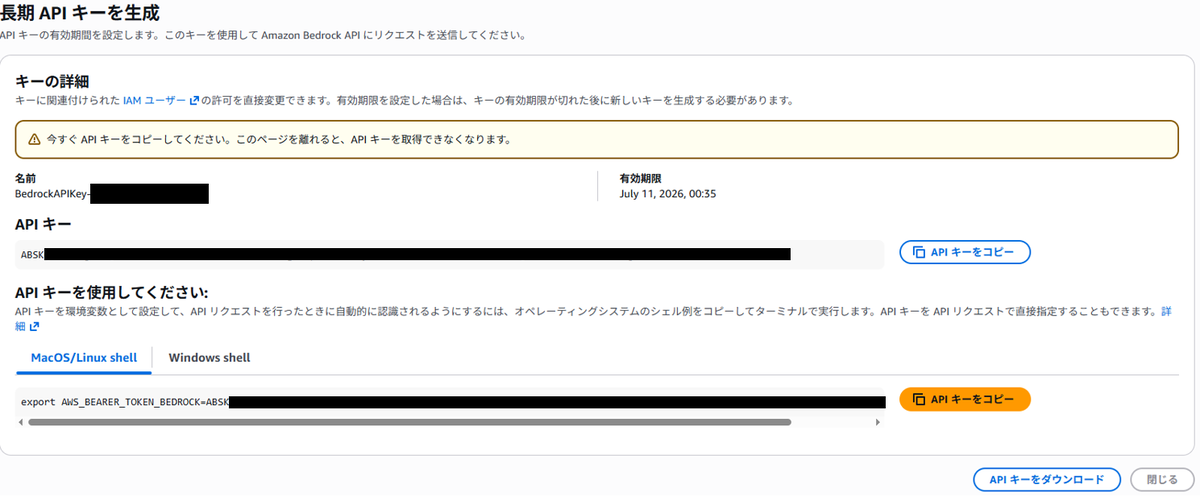
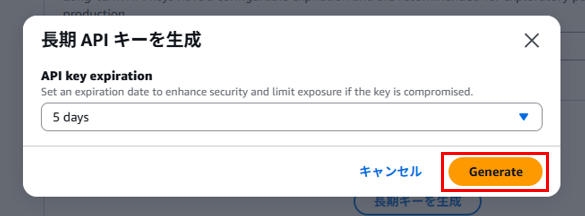
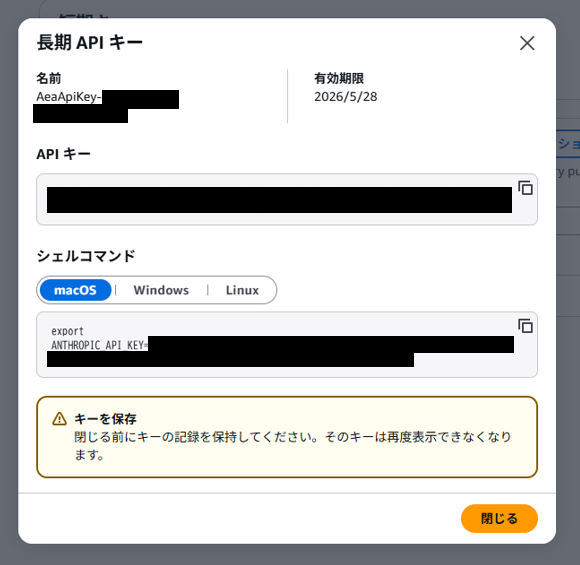
Amazon BedrockのAPIキーから「長期APIキーを生成」します。

有効期限を指定して生成します。

APIキーを控えます。

OpenAI SDKでGPTモデルを呼んでみる

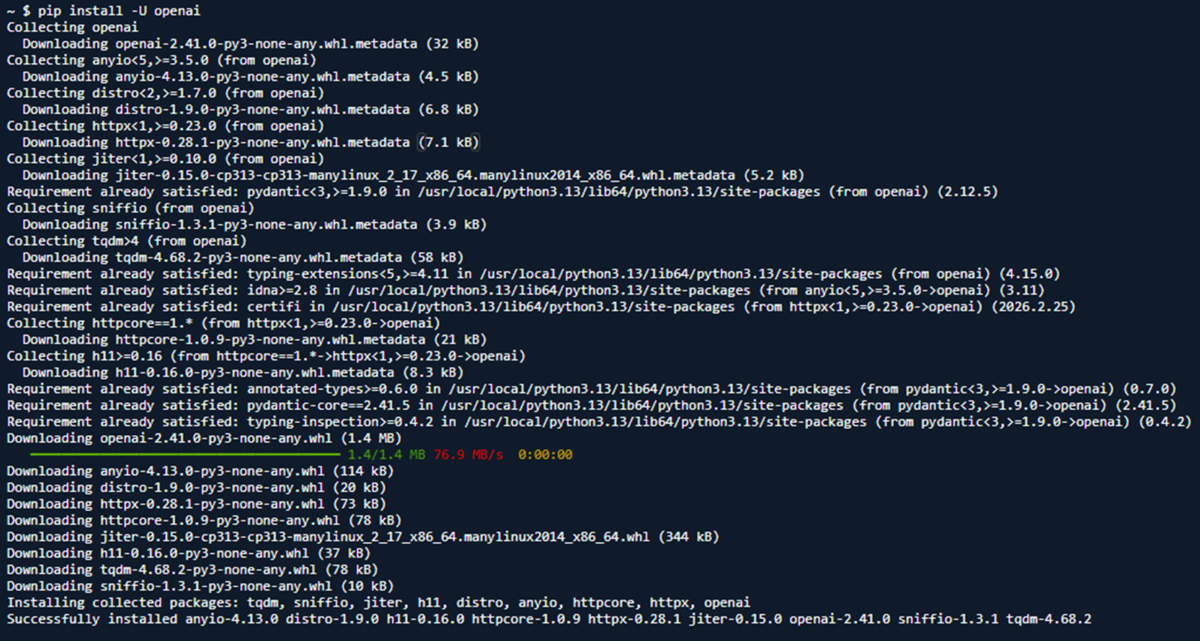
OpenAI SDKをインストールします。

pip install -U openai

認証のための環境変数を設定します。
<BEDROCK_API_KEY>は控えたAPIキーに置き換えます。
ここではGPT-5.5を指定します。

export OPENAI_BASE_URL="https://bedrock-mantle.us-east-2.api.aws/openai/v1"
export OPENAI_API_KEY="<BEDROCK_API_KEY>"
export BEDROCK_OPENAI_MODEL_ID="openai.gpt-5.5"

GPTモデルを呼び出すためのPythonコードを実行します。

import os
from openai import OpenAI
 
client = OpenAI(
    base_url=os.environ["OPENAI_BASE_URL"],
    api_key=os.environ["OPENAI_API_KEY"],
)

response = client.responses.create(
    model=os.environ["BEDROCK_OPENAI_MODEL_ID"],
    input=“Amazon Bedrockを簡潔に説明して",
    text={"verbosity": "low"},
)
 
print(response.output_text)

実行結果

$ python3 bedrock-gpt.py 
Amazon Bedrockは、AWSが提供する生成AIアプリケーション開発サービスです。

主な特徴は以下です。

- Claude、Llama、Amazon TitanなどAmazon Bedrockは、AWSが提供する生成AIアプリケーション開発サービスです。

主な特徴は以下です。

- Claude、Llama、Amazon Titanなど複数の基盤モデルをAPIで利用できる
- 自社データを使ったRAGやカスタマイズができる
- インフラ管理なしで生成AI機能をアプリに組み込める
- セキュリティやAmazon Bedrockは、AWSが提供する生成AIアプリケーション開発サービスです。

主な特徴は以下です。

- Claude、Llama、Amazon Titanなど複数の基盤モデルをAPIで利用できる
- 自社データを使ったRAGやカスタマイズができる
- インフラ管理なしで生成AI機能をアプリに組み込める
- セキュリティや権限管理をAWS環境で扱える

要するに、Amazon Bedrockは「AWS上で生成AIを安全かつ簡単に使うためのマネージドサービス」

GPT-5.5の呼び出しに成功しました。

次はGPT-5.4の呼び出しを試してみます。
環境変数でGPT-5.4を指定します。

export BEDROCK_OPENAI_MODEL_ID="openai.gpt-5.4"

先ほどのPythonコードを実行します。

実行結果

$ python3 bedrock-gpt.py 
Amazon Bedrockは、AWS上で各社の生成AIモデル(基盤モデル)をAPI経由で利用・比較・組み込みできるマネージドサービスです。  
自社でモデル基盤を構築せずに、テキスト生成、要約、チャット、画像生成、RAG、エージェント開発などを安全に実装できます。  
AWSの認証・監視・セキュリティ機能と連携しやすいのが特徴

GPT-5.4の呼び出しに成功しました。

まとめ

AWSのガバナンス下でOpenAIの最先端AIモデルを利用できる強力なアップデートです。
Claudeに続きGPTもBedrock経由で利用できるようになり、こんごの進化が楽しみです。

Claude Platform on AWSがGAしたので試してみた

Claude Platform on AWSの一般利用提供が開始され、AWSアカウントを通じてAnthropicのネイティブClaude Platformに直接アクセスできるようになりました。

aws.amazon.com

アップデート概要

  1. Anthropic本家のClaude APIをAWS アカウントでそのまま使える

Claude Platform on AWSは、Anthropicが運用するネイティブClaude APIをAWS IAM認証・AWS請求・CloudTrail監査とシームレスに連携・利用できる新しい形態です。

  1. 最新機能を即日利用できる(フル機能・フルスピード)

Anthropicが新機能を出した瞬間にAWS側でも利用可能です。

  1. 推論処理はAnthropicインフラで実行

Claude Platform on AWSはAnthropic が運用するため、推論処理はAWSのセキュリティ境界の外で実行されます。

項目 Claude Platform on AWS Claude on Bedrock
推論実行場所 Anthropic AWS
利用できる機能 本家Claudeの全機能(Skills, Code Execution, Files API, MCP など) Bedrock提供分のみ(Guardrails, KB, Converse API)
新機能の反映速度 Anthropicと同日リリース AWSが対応したタイミング
認証方式 AWS IAM AWS IAM
監査ログ CloudTrail CloudTrail
請求 AWS 請求に統合 AWS 請求に統合
向いている用途 最新機能・エージェント・スキル活用 データレジデンシー重視、企業内閉域環境

Claude Platform on AWSを利用してみる

セットアップ

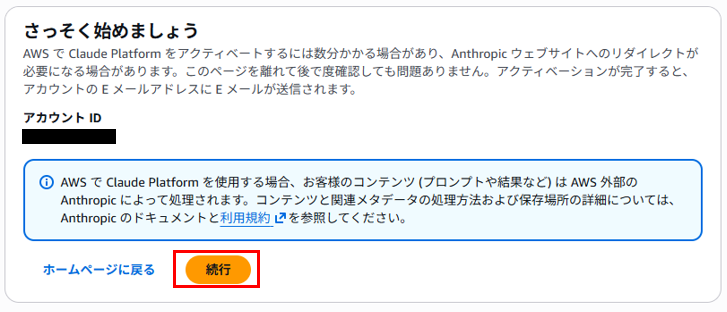
AWSマネジメントコンソールで「Claude Platform on AWS」のページを開き、「開始方法」をクリックします。

「続行」をクリックします。

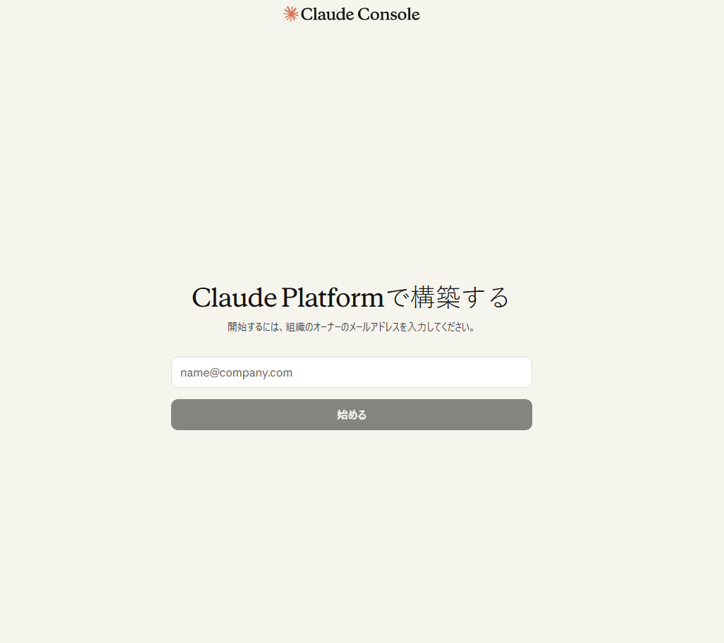
メールアドレスを入力して「始める」をクリックします。

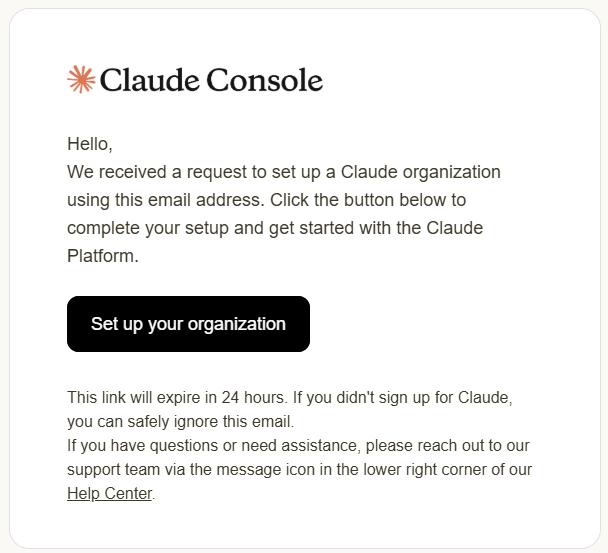
Anthropicから「Set up your Claude organization」メールが届くので、リンクをクリックします。

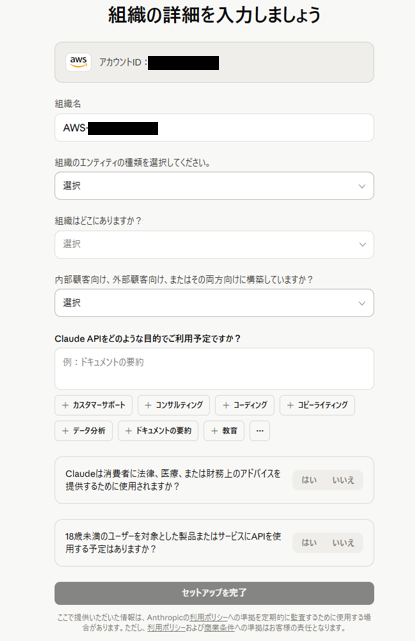
組織の詳細を入力し、「セットアップを完了」をクリックします。

ワークスペースの作成

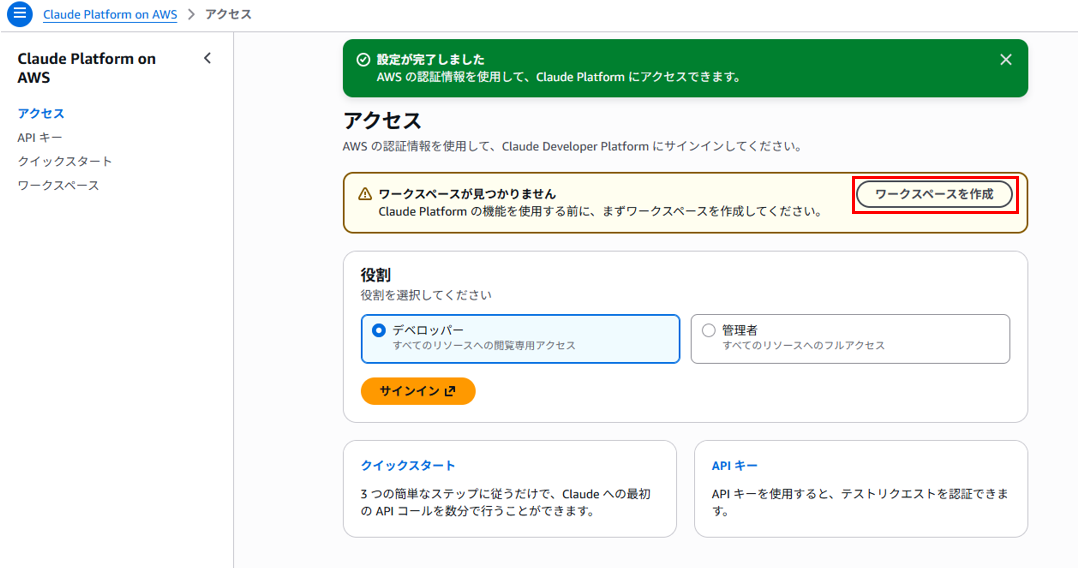
「ワークスペースを作成」をクリックします。

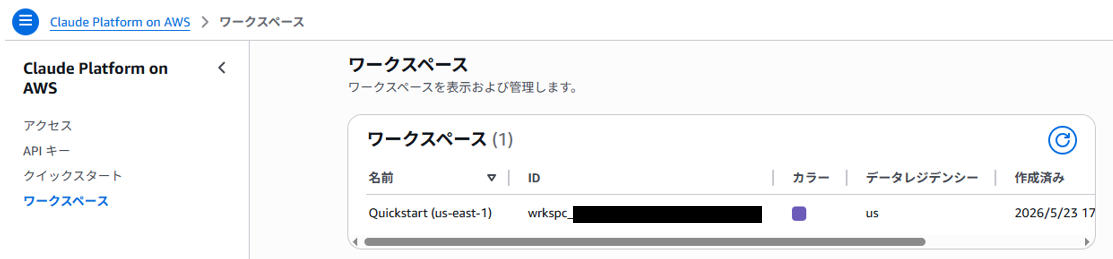
ワークスペースが作成されるので、ワークスペースIDを控えます。

Claude Consoleへサインイン

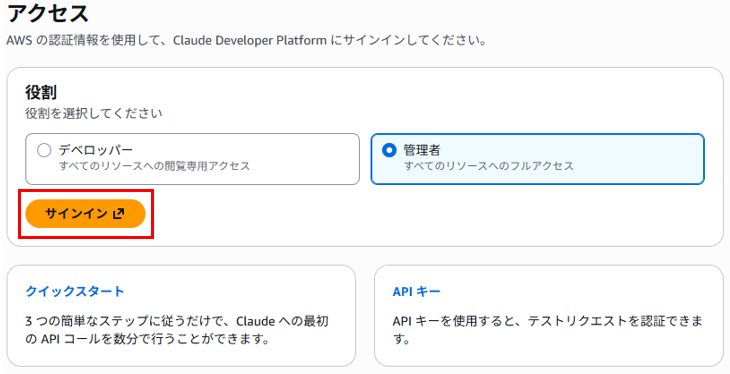
役割で「管理者」を選択しサインインします。

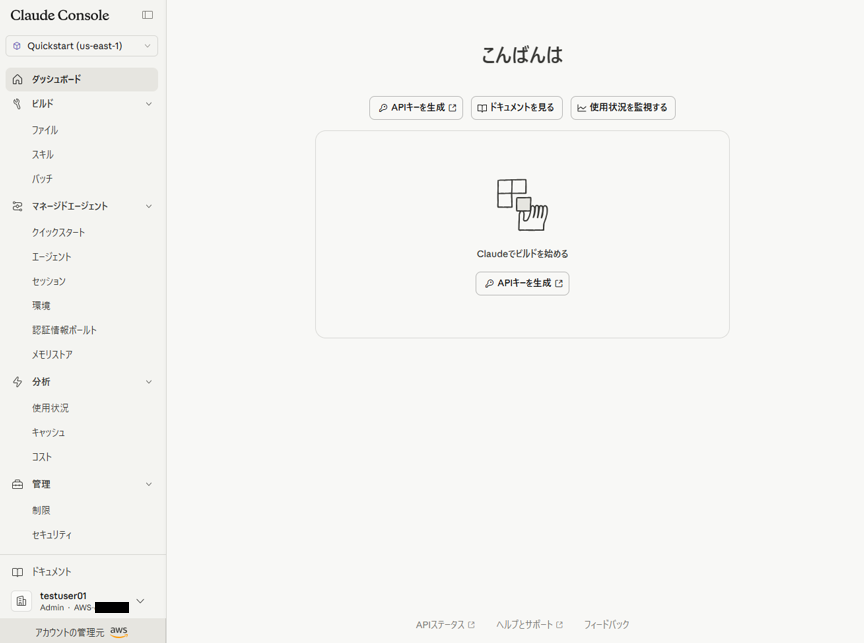
Claude Consoleが開きます。
様々な機能があるので、いくつか見てみます。

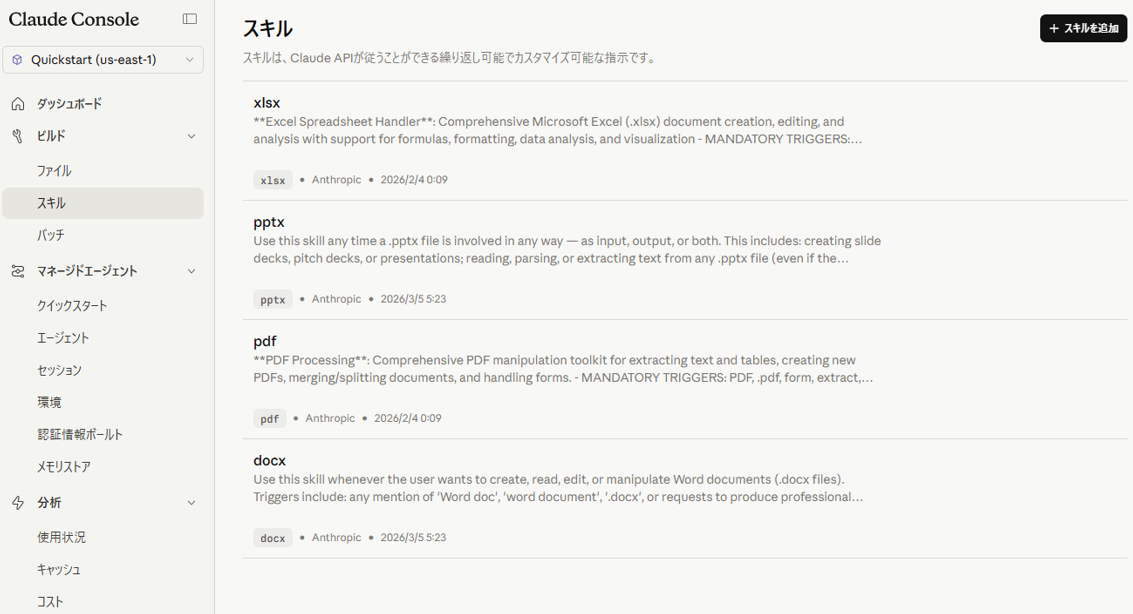
エージェントのスキルを登録、管理できます。

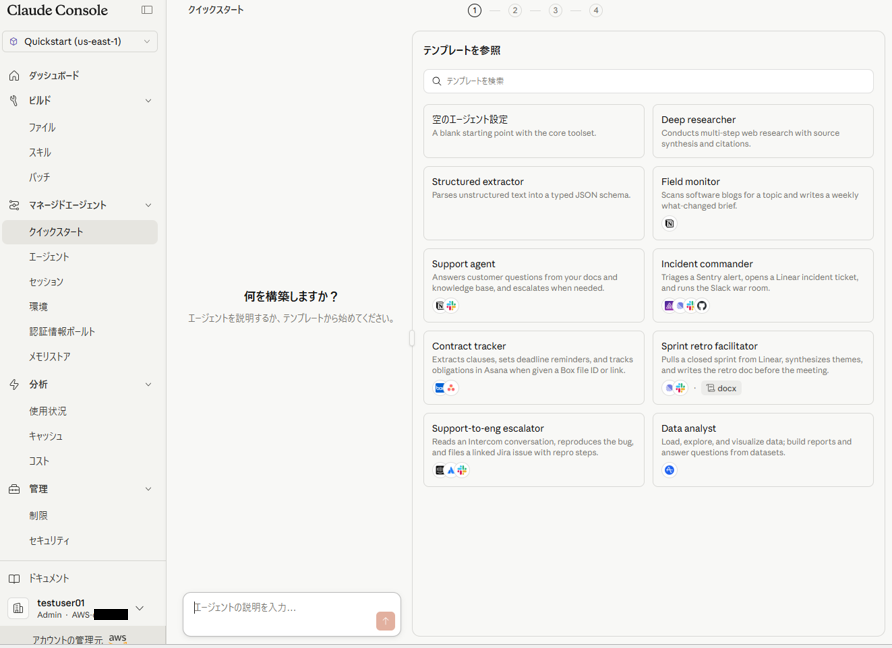
エージェントを作成、管理できます。

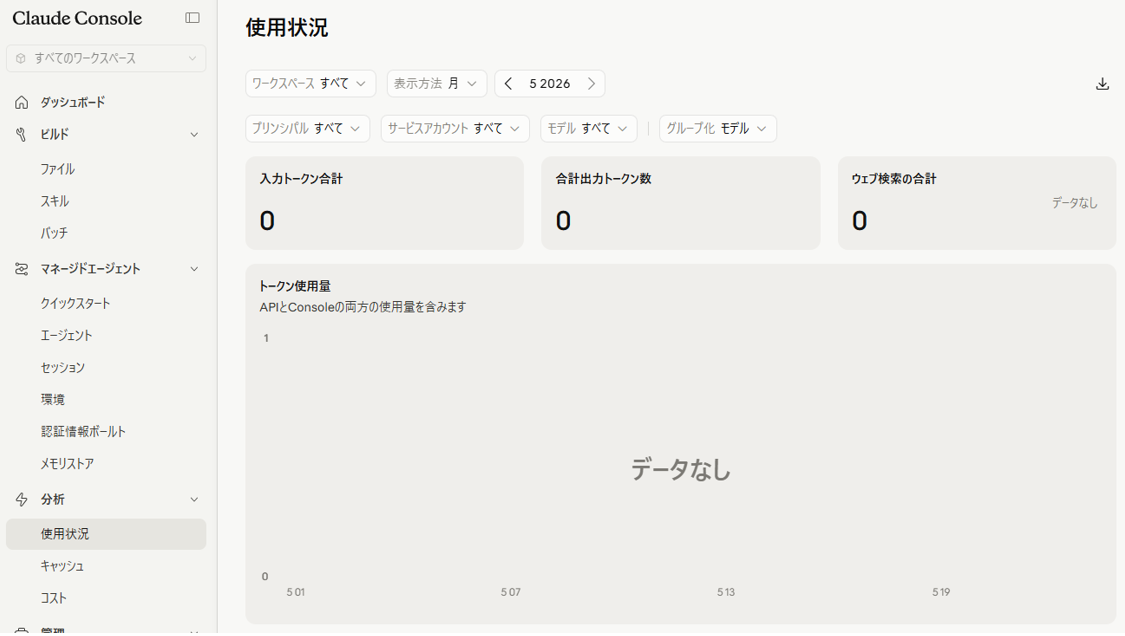
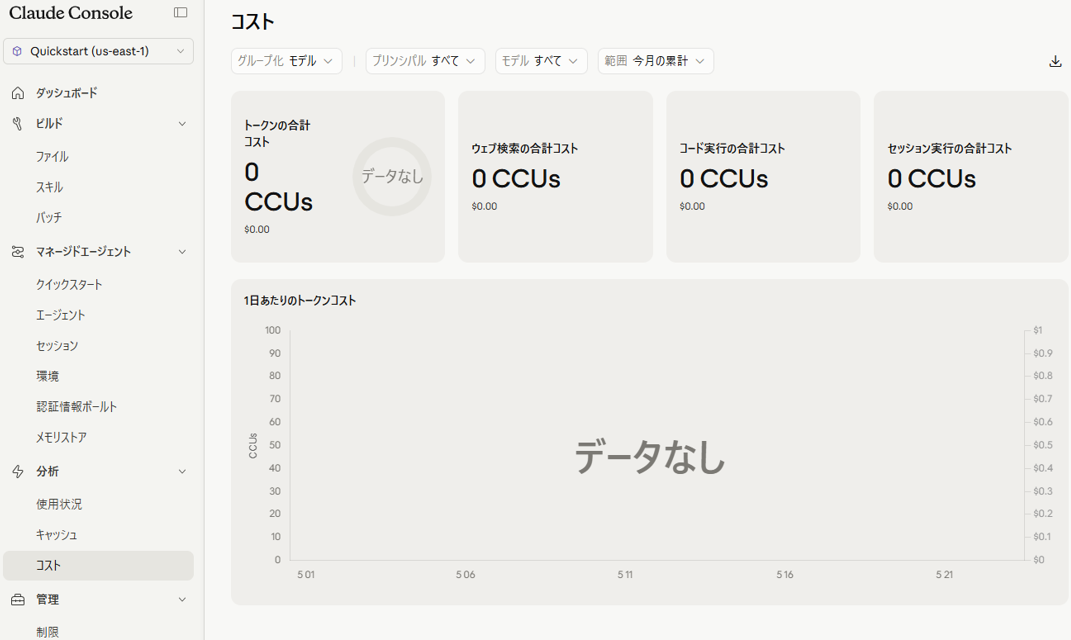
トークンの使用状況とコストを管理できます。

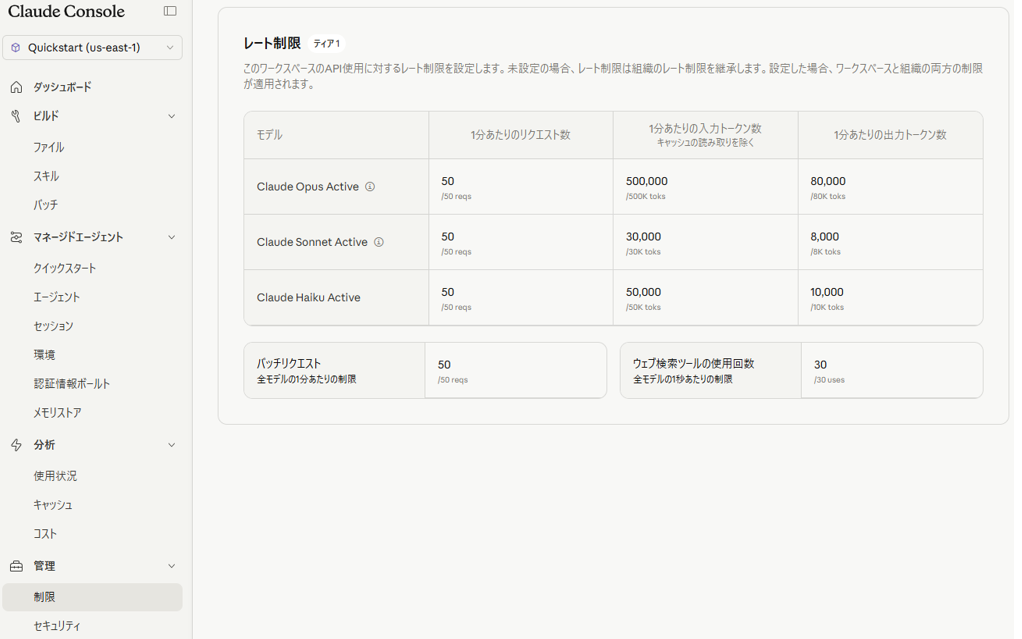
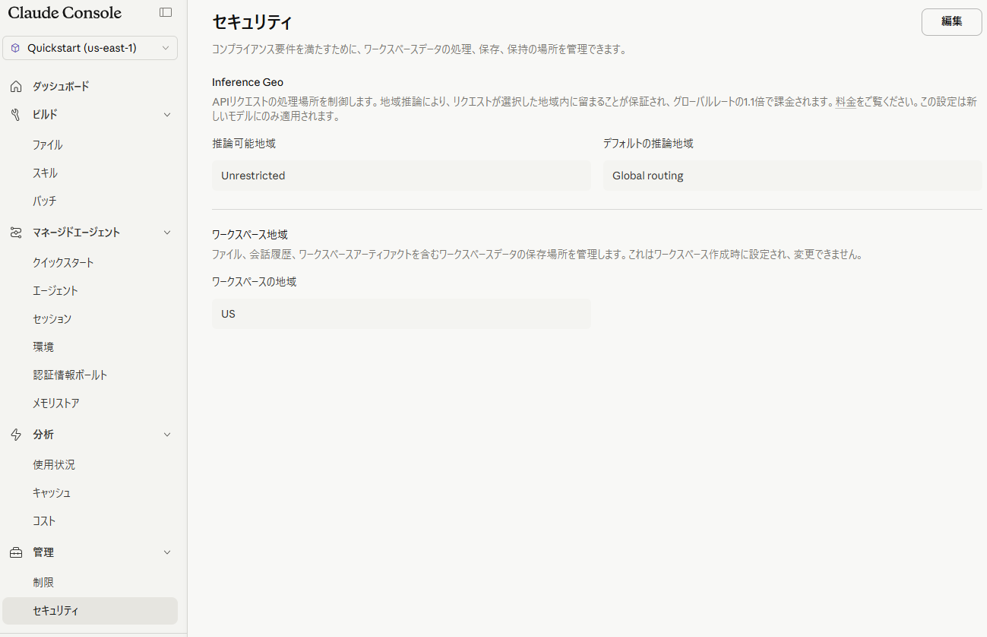
レート制限の表示とデータレジデンシーの管理ができます。

APIの動作確認

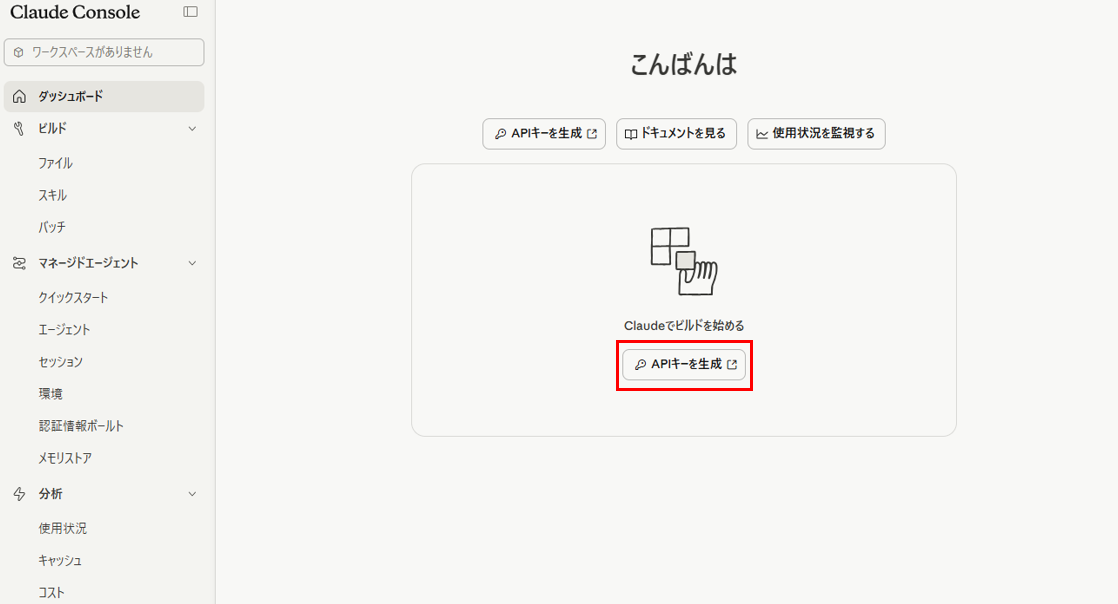
ダッシュボードから「APIキーを生成」します。

期限を設定して生成します。

生成されたAPIキーを控えます。

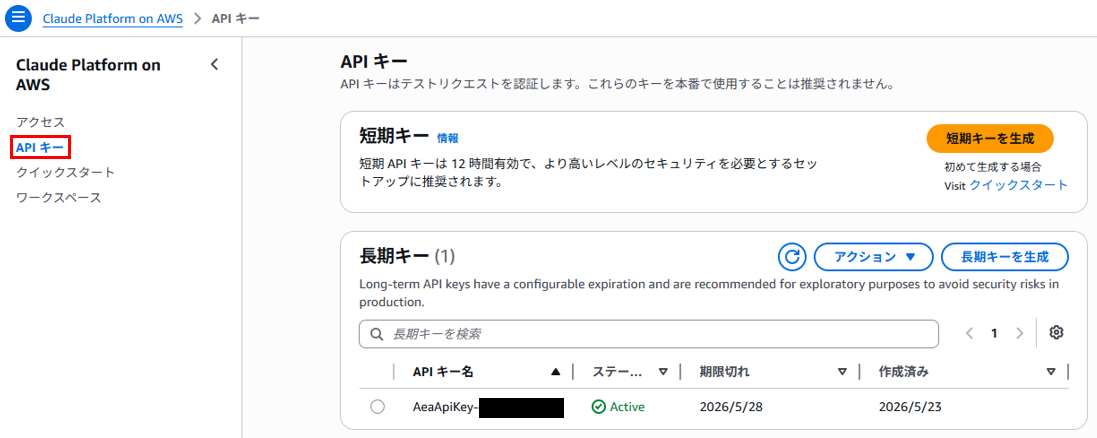
「Claude Platform on AWS」のページでは「APIキー」から作成、管理できます。

環境変数を設定します。

$ export AWS_REGION="us-east-1"
$ export ANTHROPIC_WORKSPACE_ID="wrkspc_xxxxx"
$ export CLAUDE_AWS_BASE_URL="https://aws-external-anthropic.${AWS_REGION}.api.aws"
$ export ANTHROPIC_API_KEY="xxxxx"

Amazon Bedrockとは何かを聞いてみます。

$ curl "https://aws-external-anthropic.us-east-1.api.aws/v1/messages" \
   -H "x-api-key: $ANTHROPIC_API_KEY" \
   -H "x-amz-security-token: $AWS_SESSION_TOKEN" \
   -H "content-type: application/json" \
   -H "anthropic-version: 2023-06-01" \
   -H "anthropic-workspace-id: $ANTHROPIC_WORKSPACE_ID" \
   -d '{
     "model": "claude-sonnet-4-6",
     "max_tokens": 1024,
     "messages": [
       {"role": "user", "content": "Amazon Bedrockとは何ですか"}
     ]
   }'

以下のような応答が返ってきたら成功です。

{
    "model": "claude-sonnet-4-6",
    "id": "msg_xxxxx",
    "type": "message",
    "role": "assistant",
    "content": [
        {
            "type": "text",
            "text": "# Amazon Bedrockとは\n\nAmazon Bedrockは、**AWSが提供する完全マネージド型の生成AIサービス**です。\n\n---\n\n## 主な特徴\n\n### 🤖 複数の基盤モデル(Foundation Models)へのアクセス\n様々なAIプロバイダーのモデルを一つのAPIで利 用できます:\n\n| プロバイダー | モデル例 |\n|------------|---------|\n| Amazon | Amazon Titan |\n| Anthropic | Claude 3.5など |\n| Meta | Llama 3など |\n| Mistral AI | Mistral / Mixtralなど |\n| Stability AI | Stable Diffusionなど |\n\n---\n\n## 主な機能\n\n- **テキスト生成** - 文章作成、要約、翻訳など\n- **画像生成** - テキストから画像を生成\n- **RAG(検索拡張生成)** - 独自データと組み合わせた回答生成\n- **AIエージェント** - 複雑なタスクの自動化\n- **Fine-tuning** - 独自データでモデルをカスタマイズ\n\n---\n\n## メリット\n\n✅ **サーバーレス** - インフラ管理不要  \n✅ **セキュリティ** - データはAWS内で保護  \n✅ **スケーラビリティ** - 需要に応じて自動スケール  \n✅ **コスト効率** - 使った分だけ支払い\n\n---\n\n## ユースケース例\n\n- チャットボット・カスタマーサポート\n- ドキュメント分析・要約\n- コード生成\n- コンテンツ作成\n\nAWSのエコシステム(S3、Lambda等)と連携しやすいのも大きな利点です。\n\n何か具体的に知りたい点はありますか?"
        }
    ],
    "stop_reason": "end_turn",
    "stop_sequence": null,
    "stop_details": null,
    "usage": {
        "input_tokens": 18,
        "cache_creation_input_tokens": 0,
        "cache_read_input_tokens": 0,
        "cache_creation": {
            "ephemeral_5m_input_tokens": 0,
            "ephemeral_1h_input_tokens": 0
        },
        "output_tokens": 527,
        "service_tier": "standard",
        "inference_geo": "global"
    }
}

まとめ

Claude本家の最新機能をAWSアカウントでそのまま使える体験は想像以上に快適で、セットアップも驚くほどシンプルであり、開発用途の幅が大きく広がりました。
推論はAnthropic側で動くため、用途に応じてBedrockと使い分ける判断が重要になります。
色んなパターンでClaudeを使いこなせるようにしておくとよいでしょう。

Claude Desktop (Cowork)をAmazon Bedrock経由で利用する

Claude DesktopをAmazon Bedrock経由で利用する方法を紹介します。

Claude Desktopは、Anthropic社が提供する高機能なAIアシスタント「Claude」を、Webブラウザを介さずパソコン上で直接利用できる公式デスクトップアプリ(Mac / Windows対応)です。
前回は、Claude CodeをAmazon Bedrock経由で利用する方法を紹介しましたが、Claude Desktopも同様にAmazon Bedrockから利用できます。

Claude DesktopをBedrock経由で利用する

Amazon BedrockのAPIキーを発行

前回のブログ「Claude CodeをAmazon Bedrock経由で利用する」を参考にAPIキーを発行します。

yuj1osm.hatenablog.com

Claude Desktopのセットアップ

以下のURLより、Claude Desktopをダウンロートしインストールします。
今回はWindows環境にインストールしました。

claude.com

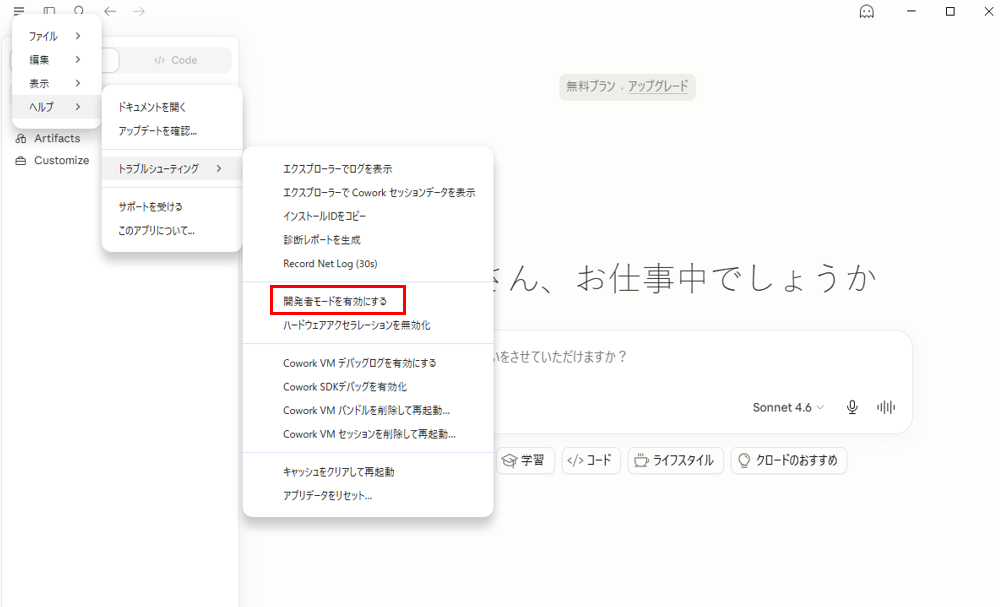
メニューバーから「ヘルプ」→「トラブルシューティング」→「開発者モードを有効にする」をクリックします。

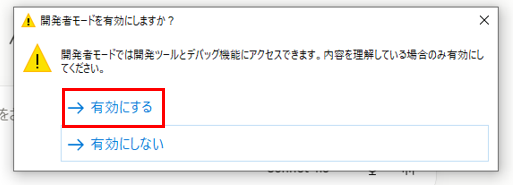
開発者モードを有効にします。

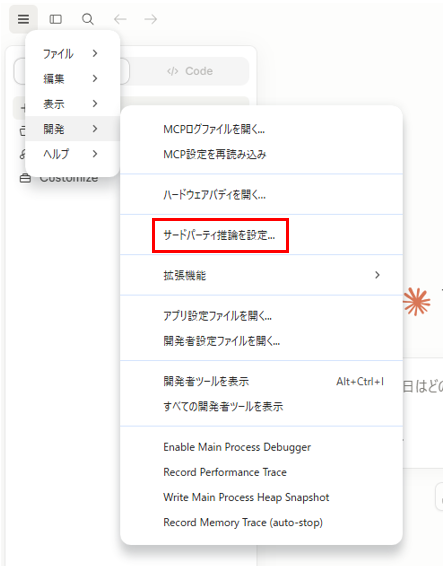
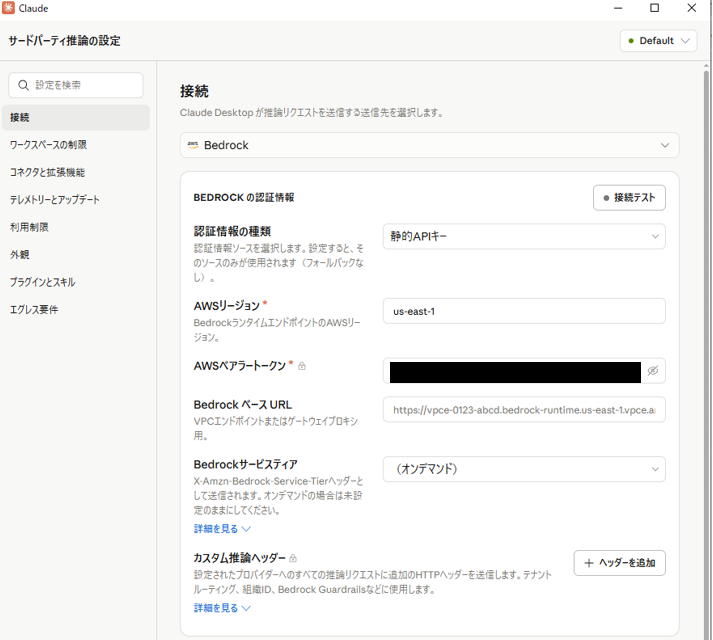
メニューバーから「開発」→「サードパーティー推論を設定...」をクリックします。

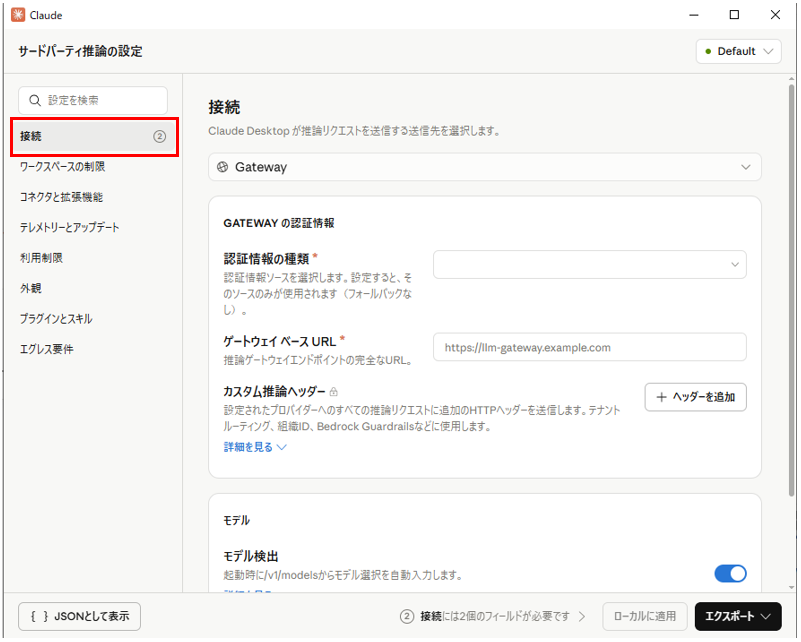
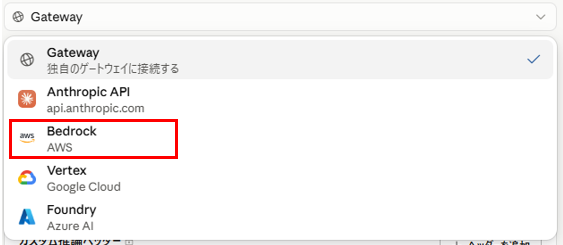
「接続」をクリックしし、接続先として「Bedrock」を選択します。

「AWSベアラートークン」に先ほど控えたAPIキーを入力します。

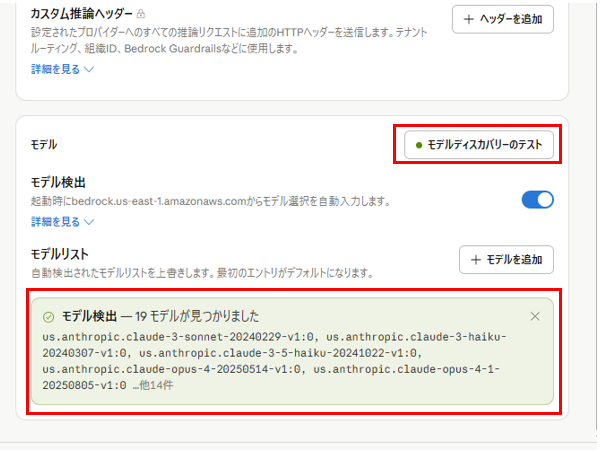
画面下では、「モデルディスカバリーのテスト」をクリックすることで、利用可能なモデルを確認でいます。

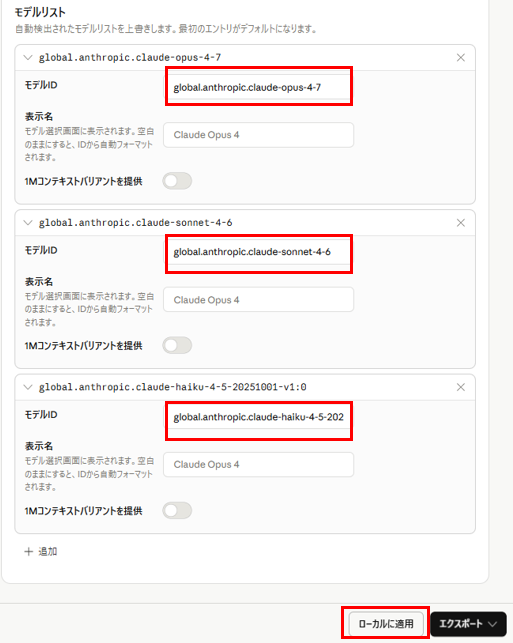
モデルIDは以下の公式ドキュメントでも確認できます。

docs.aws.amazon.com

利用するモデルIDを登録し、「ローカルに適用」します。

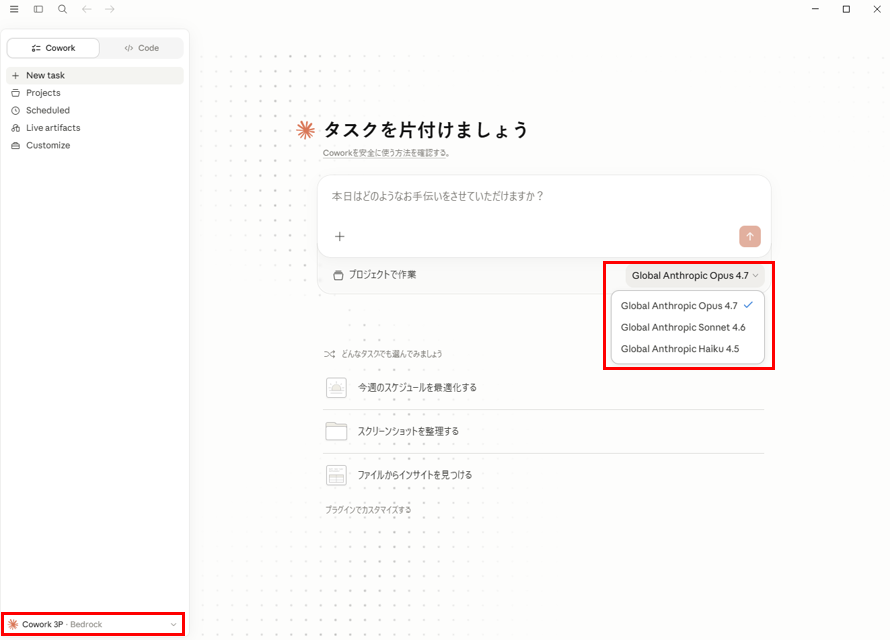
「Cowork 3P Bedrock」(3rd-Party)と表示され、先ほど登録したモデルが選択でいるようになっています。

動作確認

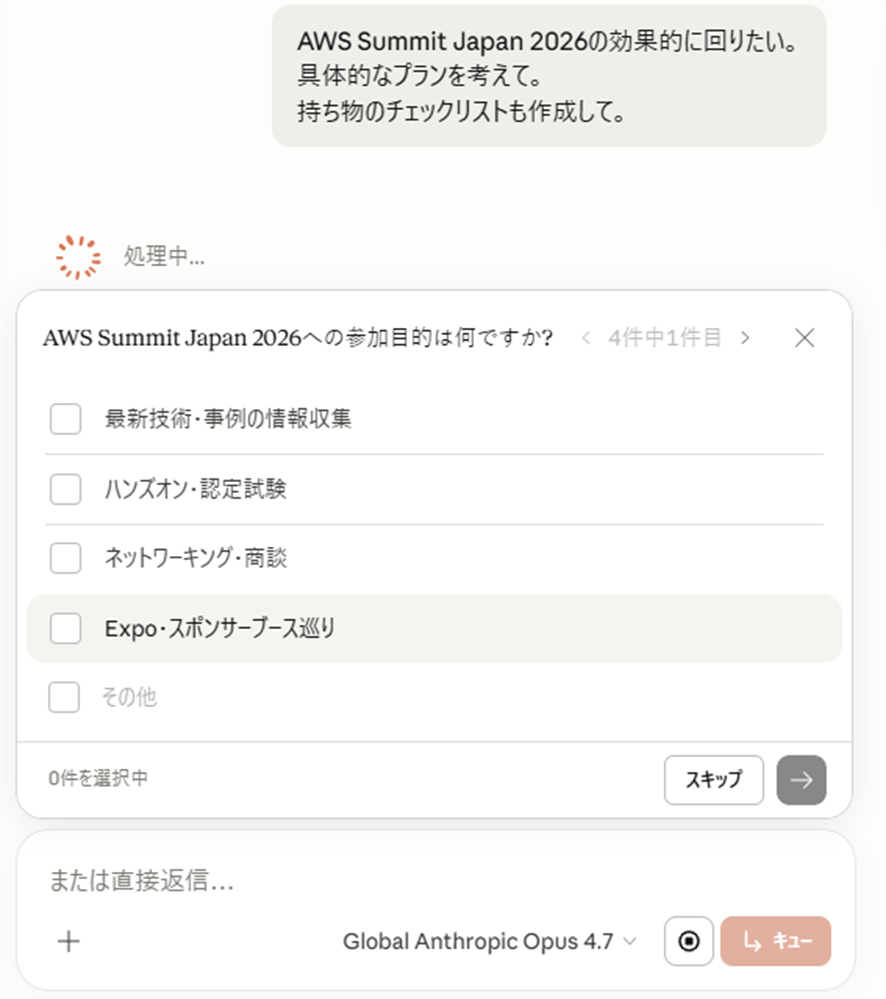
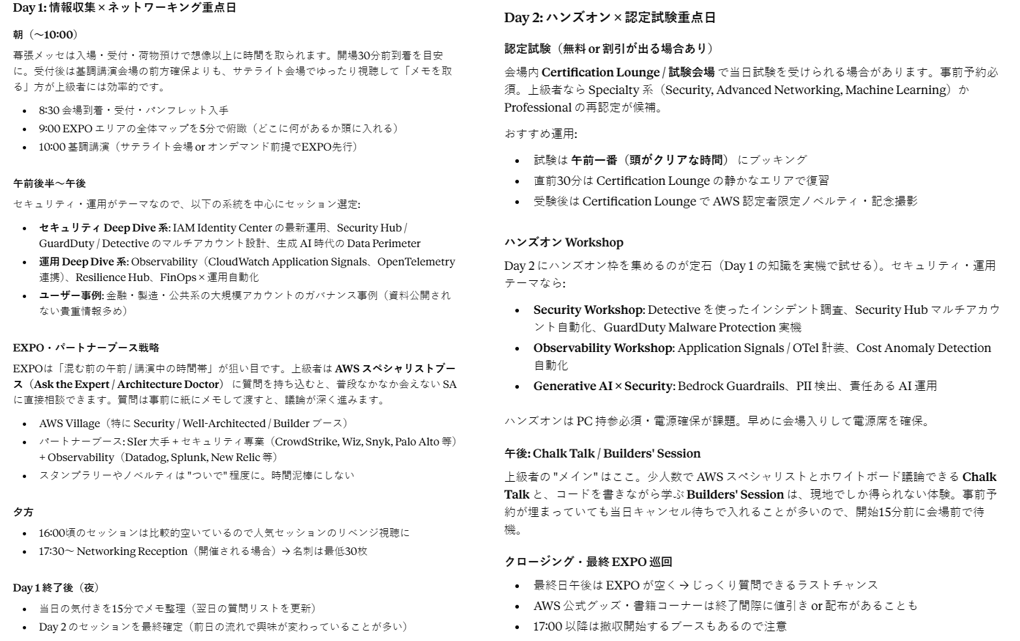
AWS Summit Japan 2026の開催日が近いので、回り方と持ち物リストを作成してみます。
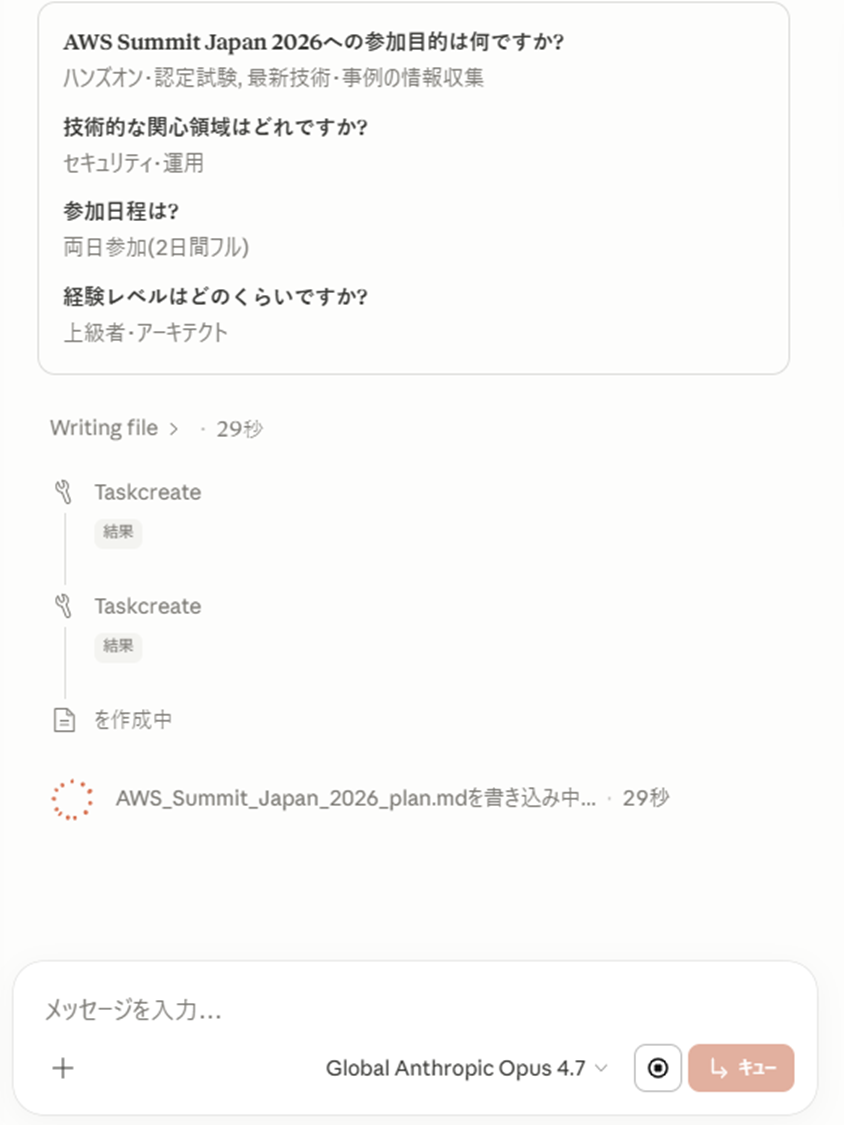
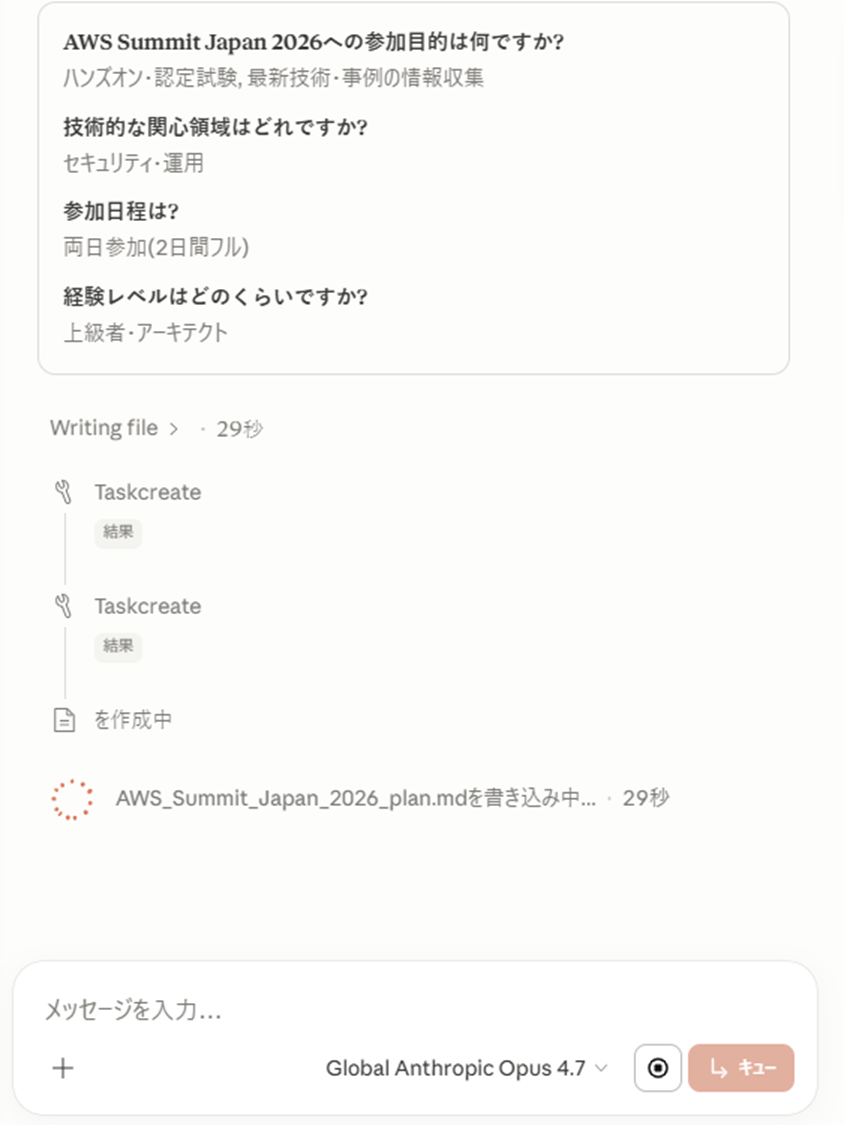
参加目的や関心領域などをヒアリングされます。

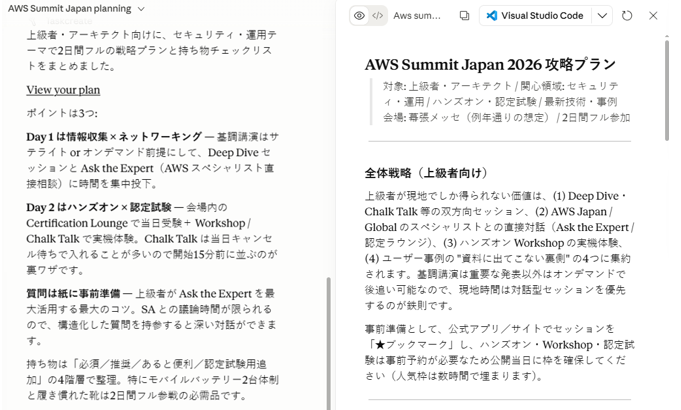
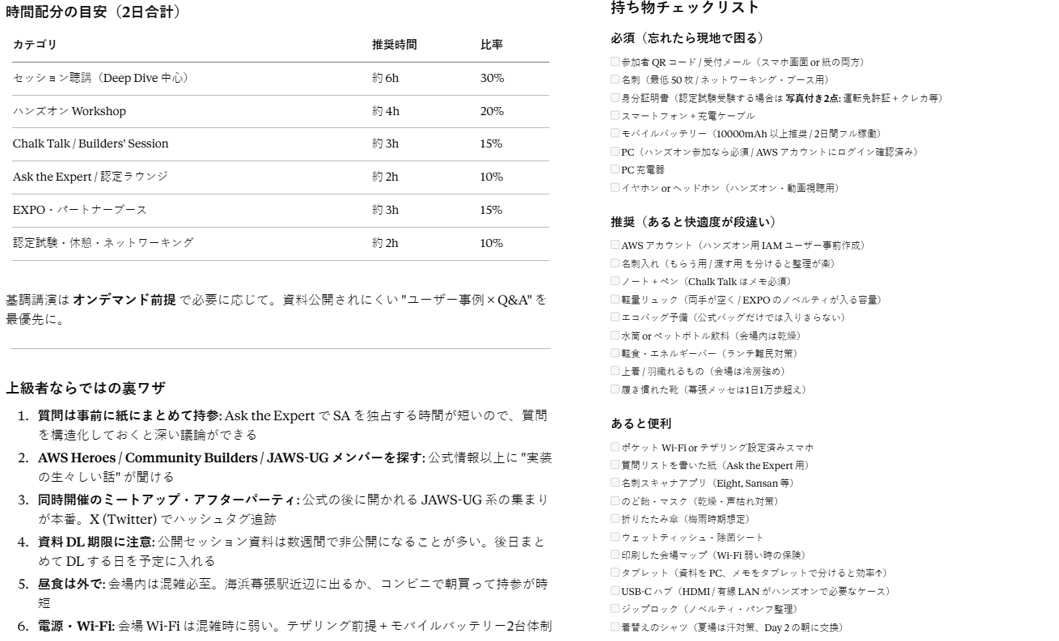
すると、ヒアリングの回答に基づき、回り方と持ち物リストを生成してくれました。
時間配分や裏技なども追記してくれています。

CloudTrailから呼び出しログを見てみました。

{
    "eventVersion": "1.11",
    "userIdentity": {
        "type": "IAMUser",
        "principalId": "AIDAYxxxxx",
        "arn": "arn:aws:iam::xxxxxxxxxxxx:user/BedrockAPIKey-ej2e",
        "accountId": "xxxxxxxxxxxx",
        "userName": "BedrockAPIKey-ej2e"
    },
    "eventTime": "2026-05-23T06:54:44Z",
    "eventSource": "bedrock.amazonaws.com",
    "eventName": "InvokeModelWithResponseStream",
    "awsRegion": "us-east-1",
    "sourceIPAddress": "xx.xx.xx.xx",
    "userAgent": "claude-cli/2.1.149 (external, local-agent, agent-sdk/0.3.149)",
    "requestParameters": {
        "modelId": "global.anthropic.claude-opus-4-7"
    },
    "responseElements": null,
    "additionalEventData": {
        "callWithBearerToken": true,
        "inferenceRegion": "ap-southeast-4"
    },
    "requestID": "9afb21ae-1f14-4810-b2b6-1e1bf00095d4",
    "eventID": "3600ae61-7939-4384-b11e-8f65314d0d9f",
    "readOnly": true,
    "eventType": "AwsApiCall",
    "managementEvent": true,
    "recipientAccountId": "xxxxxxxxxxxx",
    "eventCategory": "Management",
    "tlsDetails": {
        "tlsVersion": "TLSv1.3",
        "cipherSuite": "TLS_AES_128_GCM_SHA256",
        "clientProvidedHostHeader": "bedrock-runtime.us-east-1.amazonaws.com"
    }
}

イベント名「InvokeModelWithResponseStream」で、Opus 4.7が呼び出されたことがログに記録されています。
モデルIDがglobalから始まるものを設定した、いわゆるGlobalプロファイルなため、推論リージョンがグローバルにルーティングされ、ap-southeast-4となっています。
データレジデンシーの要件がある場合、推論プロファイルを特定リージョンに固定する必要がある点は要注意です。

Claude Desktopの快適さとBedrockのガバナンスが両立し、「安全に使えるデスクトップ AI」として非常に実用的だと思います。
手軽に試すことができるので、ぜひ活用してみてください。